
نشت احتمالی داده در سامانهٔ رزرو پروازها: ۳۵۰٬۱۶۴ مسافر ساس ممکن است درگیر باشند
ساس میگوید ۳۵۰٬۱۶۴ نفر از مسافرانش ممکن است در نشت مشکوک داده از سامانهٔ رزرو آمادئوس درگیر باشند؛ مسافران هنوز مطلع نشدهاند.
 ارغوان آیین
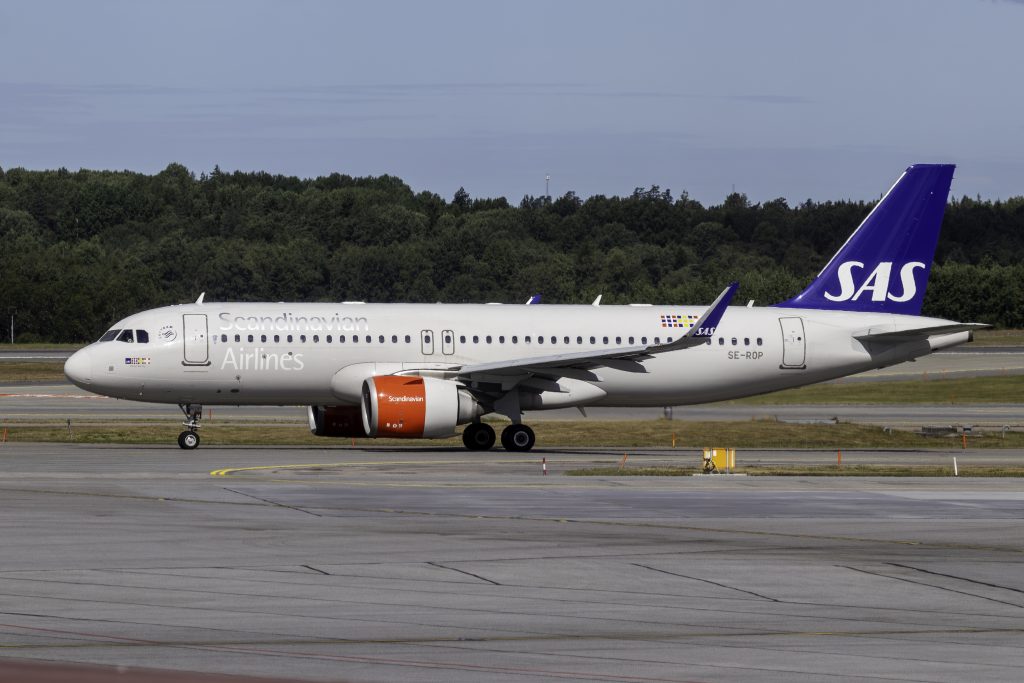
شرکت هواپیمایی ساس اعلام کرده است که ۳۵۰٬۱۶۴ نفر از مسافرانش ممکن است در نشت مشکوک اطلاعات از سامانهٔ رزرو «آمادئوس» درگیر شده باشند. این رخداد در روزهای ۹ و ۱۰ نوامبر ۲۰۲۶ گزارش شد و بنا بر گزارشها چند شرکت هواپیمایی بینالمللی را دربر میگیرد.
چه اطلاعاتی ممکن است لو رفته باشد؟
به گفتهٔ ساس، اطلاعات مرتبط با رزرو تحت تأثیر قرار گرفته است: شناسهٔ رزرو، تاریخها، اطلاعات مربوط به پرواز و شمار مسافران. گزارشها میگویند بیشتر رزروهای قدیمی و سفرهای انجامشده درگیرند. بنا بر روایت رسانهها، فردی خارجی با استفاده از اطلاعات دسترسیِ بهخطرافتاده وارد سامانهٔ رزرو شده است؛ هویت او مشخص نیست.
ساس چه کرده است؟
ساس موضوع را به نهاد حفاظت از حریم خصوصی سوئد (IMY) گزارش کرده است. بر پایهٔ گزارشها، شرکت فعلاً مسافران را بهصورت فردی مطلع نکرده، چون خطر را بر پایهٔ مقررات حفاظت از داده (GDPR) بالا ارزیابی نکرده است؛ در گزارشی دیگر آمده که این تصمیم ممکن است تغییر کند.
دامنهٔ ماجرا فراتر از سوئد است
شرکت فنلاندی فینایر گفته حدود ۱۱۶ هزار رزروش ممکن است درگیر باشد؛ از این میان، آمادئوس ۷۵۰ رزرو را بررسی میکند و فقط شمار اندکی فعالاند. گزارشی از نروژ هم میگوید دسترسی به این پروندهها شاید تا سه سال ممکن بوده است و مسافران نورویجین ایر نیز در میان درگیراناند. این ادعای سهساله هنوز تأیید مستقل نشده است.
چه چیزی هنوز معلوم نیست؟
مشخص نیست مهاجم چه کسی بوده، دقیقاً چه مدتی دسترسی داشته و آیا اطلاعات تماس یا پرداخت نیز در میان دادهها بوده است؛ شرکتها فقط از شناسهٔ رزرو، تاریخ، اطلاعات پرواز و شمار مسافر نام بردهاند. مسافرانی که در سالهای اخیر با ساس سفر کردهاند میتوانند به اطلاعیههای رسمی شرکت و نهاد IMY توجه کنند.
 ارشیا دانایی
 سارا قاسمی
 هلیا نصیریان