
حمله زنجیره تأمین به ConnectWise؛ دسترسی غیرمجاز به حسابهای سازمانی Microsoft 365 چگونه رخ داد؟
گزارش حمله زنجیره تأمین به ConnectWise از دسترسی غیرمجاز به محیطهای Microsoft 365 خبر میدهد؛ شمار نهایی قربانیان و دامنه سرقت داده هنوز روشن نیست.
گزارشی منتشرشده در ۱۷ اکتبر ۲۰۲۶ از حملهای به زنجیره تأمین خدمات پشتیبانگیری ابری ConnectWise خبر میدهد که به دسترسی غیرمجاز به شماری از محیطهای سازمانی Microsoft 365 منجر شده است. ConnectWise دسترسی مشتریان و شرکای خود به سرویس Cloud Backup، که پیشتر SkyKick Cloud Backup نام داشت، را موقتاً قطع کرده و بررسی رخداد را آغاز کرده است. در زمان انتشار گزارش، دامنه نهایی دسترسی مهاجمان و میزان احتمالی سرقت اطلاعات هنوز روشن نبود.
در این خبر فناوری میخوانید
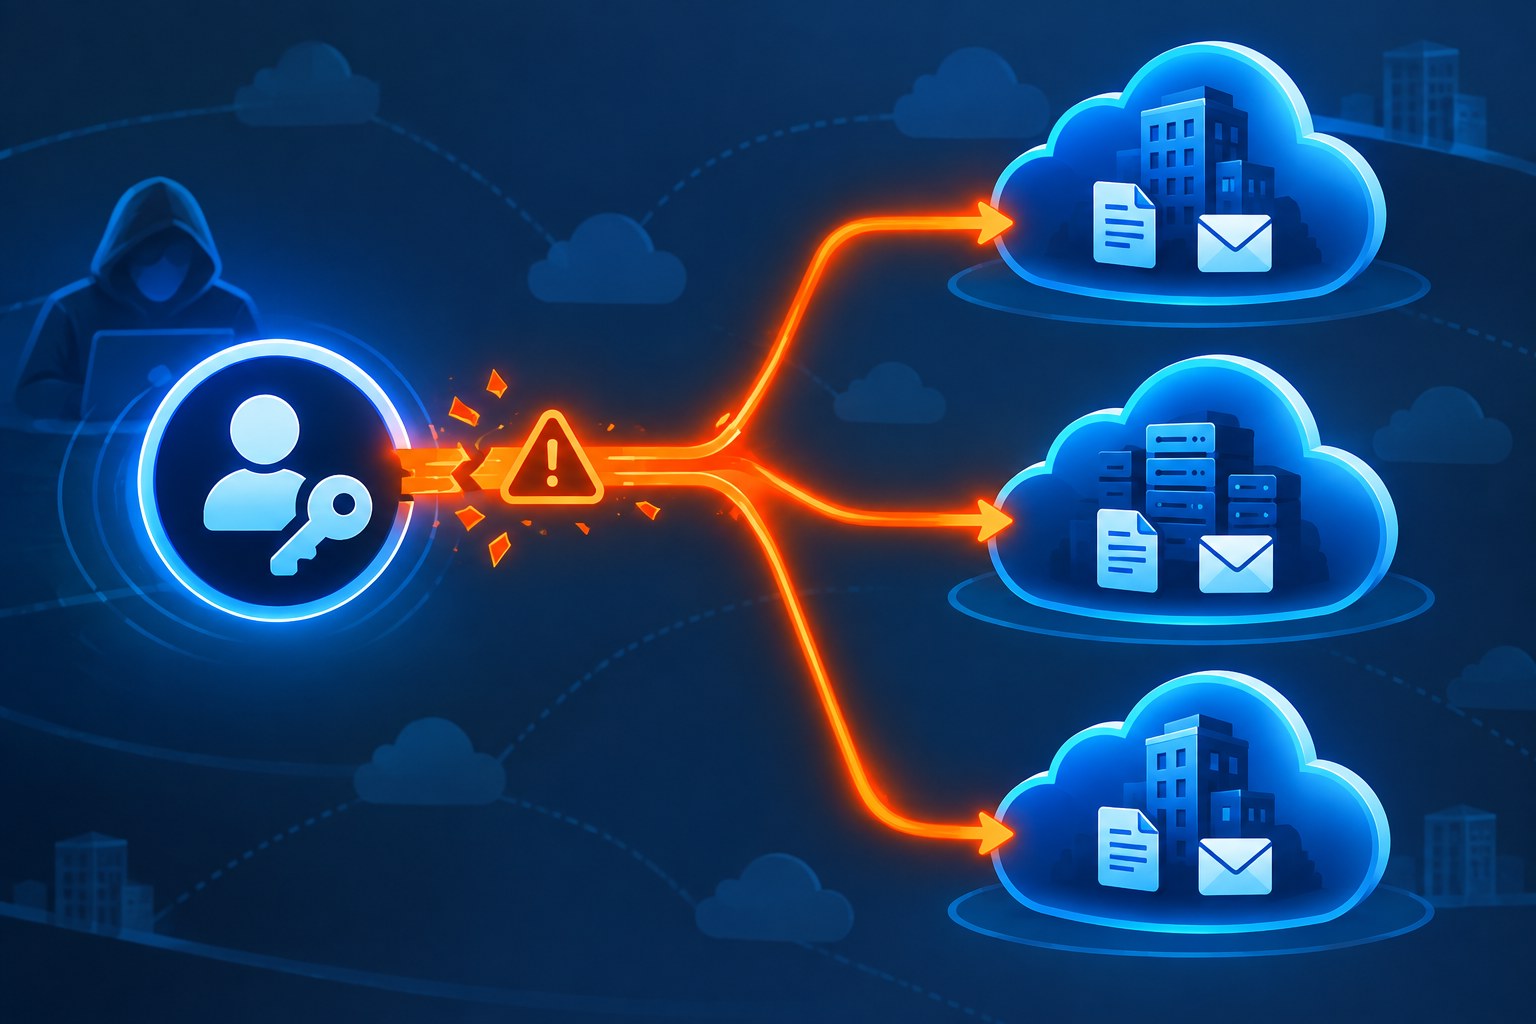
اهمیت خبر فقط در تعداد سازمانهای درگیر نیست. در این حادثه هویت نرمافزارِ مورد اعتماد سازمانها هدف قرار گرفته است؛ یعنی مهاجم ظاهراً برای ورود به همه محیطها نیازی به فریب مستقیم تکتک کارکنان نداشته است. مجوزهایی که پیشتر به برنامه پشتیبانگیری داده شده بودند، میتوانستند خود به مسیر دسترسی مهاجم تبدیل شوند. این سازوکار توضیح میدهد چرا بازبینی صرف رمزهای عبور کارکنان برای پاسخ به چنین رویدادی کافی نیست.
چه چیزی تأیید شده و چه چیزی هنوز نامعلوم است؟
بر اساس گزارش تخصصی BleepingComputer، شرکت Huntress در محیطهای تحت پایش خود دستکم ۱۶۲ مستأجر یا tenant آسیبدیده شناسایی کرده است. این عدد شمار کل سازمانهای آسیبدیده در جهان نیست و نباید با شمار کاربران یا حسابهای سرقتشده یکی گرفته شود. مستأجر در Microsoft 365 به محیط جداگانه یک سازمان برای مدیریت کاربران، خدمات و مجوزهای ابری گفته میشود.
همان گزارش به تأیید فعالیت مشکوک مرتبط با ConnectWise Cloud Backup از سوی مایکروسافت اشاره میکند. مایکروسافت تلاشهای احراز هویت غیرمجاز مربوط به ۱۵ اکتبر را ردیابی کرده است. بررسیهای شرکتهای امنیتی همچنین از شواهد تلاش برای گسترش دسترسی در بعضی محیطها حکایت دارد؛ بااینحال نمیتوان نتیجه گرفت در همه مستأجرهای درگیر، دادهای استخراج شده یا کنترل کامل سامانه به دست مهاجم افتاده است.
ConnectWise اعلام کرده در بررسی اولیه نشانهای از بهخطرافتادن دادههای موجود در آرشیو پشتیبان مشتریان ندیده است. این موضع درباره سلامت آرشیو پشتیبان است، نه تأیید سالمماندن تمام نامهها، فایلها یا منابع محیطهای Microsoft 365. این دو موضوع باید جداگانه سنجیده شوند.
حمله از چه مسیری ممکن شد؟
سرویسهای پشتیبانگیری سازمانی برای خواندن و نگهداری دادهها معمولاً به دسترسیهای مشخصی در محیط مشتری نیاز دارند. این مجوزها در مایکروسافت از طریق سامانه مدیریت هویت Entra ID و هویت برنامهای موسوم به service principal مدیریت میشوند. هویت برنامهای به یک نرمافزار امکان میدهد طبق سطح مجوز دریافتشده، بدون ورود تعاملی یک کارمند با سرویسها ارتباط برقرار کند.
در این رخداد، گزارش امنیتی میگوید مهاجمان از اعتبارنامه مرتبط با هویت برنامه استفاده کردند و در بعضی محیطها کوشیدند مجوزهای مدیریتی بیشتری به آن بدهند. ازآنجاکه ورود با هویت برنامه انجام میشود، احراز هویت چندمرحلهایِ تعریفشده برای ورود انسانی لزوماً همان مانع را ایجاد نمیکند. این تفاوت به معنی بیفایدهبودن احراز هویت چندمرحلهای نیست؛ بلکه نشان میدهد کنترل هویت انسان و نرمافزار به سیاستهای حفاظتی جداگانه نیاز دارد.
بررسی Todyl درباره نُه محیط سازمانی در گزارش مورد بحث، ورود غیرمجاز را مشاهده کرد اما در همان نمونه شاهدی از ساخت حساب تازه، تغییر رمز عبور یا ایجاد ماندگاری در شبکه پیدا نکرد. در مقابل، Huntress از تغییر نقشهای مدیریتی در تعدادی از محیطهای تحت پایش و از یک مورد تلاش موفق برای حفظ دسترسی گزارش داده است. تفاوت این یافتهها الزاماً تناقض نیست؛ هر بررسی مجموعه متفاوتی از محیطها و شواهد را پوشش داده است.
پیامد عملی برای مدیران فناوری اطلاعات
چالش اساسی این است که خاموششدن سرویس پشتیبانگیری لزوماً مجوزهای قدیمی یا اعتبارنامههای تازه افزودهشده به محیط مشتری را پاک نمیکند. بر اساس توصیههایی که گزارش BleepingComputer از پژوهشگران امنیتی و مایکروسافت نقل کرده، بررسی باید به تاریخچه ورود هویتهای برنامهای، تغییر اعتبارنامههای نرمافزاری، مجوزهای OAuth و فعالیتهای مرتبط با Microsoft Graph هم برسد.
همچنین لازم است نقشهای مدیریتی غیرمنتظره بررسی شوند؛ بهویژه زمانی که یک برنامه پشتیبانگیری قبلاً دسترسی وسیعی به ایمیل، فایل و فضای همکاری سازمان داشته است. مدیران باید دسترسیهای مشکوک را بر مبنای شواهد محیط خود و راهنمایی عرضهکنندگان خدمات بررسی کنند، نه اینکه هر ورود یکپارچهسازیشده را بهصورت خودکار نشانه نفوذ بدانند.
در توضیح پیامد توقف سرویس نیز احتیاط لازم است. تعلیق دسترسی به Cloud Backup میتواند عملیات عادی بازیابی یا مدیریت نسخههای پشتیبان را مختل کند، اما ConnectWise گفته آرشیو موجود تحت تأثیر وقفه قرار نگرفته است. زمان دقیق بازگشت کامل خدمات در گزارش اولیه مشخص نبود؛ بنابراین نمیتوان از رفع اختلال یا ادامه آن در زمان خواندن این مطلب بدون اطلاعیه تازه نتیجه گرفت.
مرز دانستهها
گزارش ۱۷ اکتبر، روش اولیه دستیابی مهاجم به اعتبارنامههای عرضهکننده، شمار نهایی قربانیان و گستره واقعی خروج اطلاعات را قطعی نکرده است. عدد ۱۶۲ از دادههای یک شرکت پایش امنیتی آمده و نماینده همه مشتریان ConnectWise نیست. از سوی دیگر مشاهده امکان فنی خواندن دادهها با اثبات خواندهشدن یا سرقت آنها تفاوت دارد. این تمایز برای ارزیابی خطر و پرهیز از بزرگنمایی اهمیت دارد.
پرونده بار دیگر نشان میدهد خطر زنجیره تأمین نرمافزار تنها به انتشار بهروزرسانی آلوده محدود نیست. هر سرویس مورد اعتمادی که با مجوزهای گسترده به چندین سازمان متصل باشد، در صورت بهخطرافتادن هویت برنامهای، میتواند به نقطه مشترک حمله تبدیل شود. در این پرونده، تأیید دامنه آسیب و نتیجه اقدامات اصلاحی به گزارشهای فنی و اطلاعیههای بعدی وابسته است.
مطالب مرتبط
 فناوری · ۱۱ آبان ۱۴۰۵
سامسونگ قابلیت بازگشت وجه را با همکاری راکوتن به Samsung Wallet افزود
 فناوری · ۱۱ آبان ۱۴۰۵
جنرال موتورز برنامه رانندگی خودکار بزرگراهی را به شاسیبلندها و وانتها گسترش میدهد
 فناوری · ۱۱ آبان ۱۴۰۵