
آریستا وصله VeloCloud Orchestrator را منتشر کرد؛ نقص روزصفر در حملات واقعی سوءاستفاده شده است
آسیبپذیری CVE-2026-114625 در VCO On‑Prem به کاربر احرازشده اجازه ارتقای دسترسی میدهد؛ نسخههای اصلاحشده و اقدامات دفاعی را ببینید.
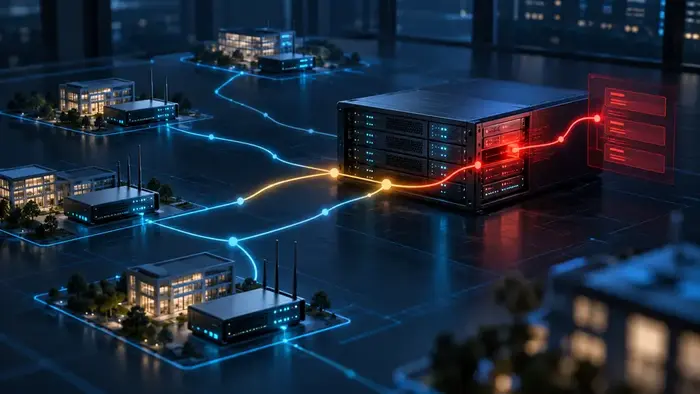
تصویرسازی رونما از نقش VeloCloud Orchestrator در مدیریت متمرکز شبکههای SD-WAN؛ این تصویر عکس رویداد یا رابط واقعی محصول نیست.
آریستا نتورکس برای آسیبپذیری روزصفر CVE-2026-114625 در VeloCloud Orchestrator یا VCO اصلاحیه منتشر کرده است؛ نقصی که به گفته این شرکت در حملات واقعی مورد سوءاستفاده قرار گرفته و فقط به نسخههای نصبشده در محل سازمان مربوط میشود. مهاجم برای بهرهبرداری به یک حساب معتبر و دسترسی به رابط وب VCO نیاز دارد، اما پس از ورود میتواند با تزریق SQL کمپیچیدگی سطح دسترسی خود را بالا ببرد و به قابلیتهایی برسد که برای استفاده داخلی در نظر گرفته شدهاند.
در این خبر فناوری میخوانید
این تمایز مهم است: CVE-2026-114625 یک رخنه «بدون احراز هویت» نیست. سناریوی گزارششده از مهاجمی آغاز میشود که نشست احرازشده دارد و از امتیازهای پایه برخوردار است. با این حال، نیاز به حساب معتبر از شدت خطر کم نمیکند؛ زیرا سامانه VCO نقطه مرکزی پیکربندی، پایش و مدیریت شبکههای SD-WAN و تجهیزات لبه متصل به آنهاست. ارتقای یک حساب کمامتیاز به سطح اپراتور میتواند کنترل گستردهتری بر میزبان و دادههای مدیریتشده ایجاد کند.
آسیبپذیری دقیقاً چه کاری انجام میدهد؟
VeloCloud Orchestrator یک درگاه مدیریتی تحت وب است. مدیران شبکه با استفاده از آن سیاستهای SD-WAN را تعریف میکنند، وضعیت اتصال شعب را میبینند و تجهیزات لبه را مدیریت میکنند. در معماری SD-WAN، چنین سامانهای نقش «صفحه کنترل» را دارد: تصمیمهای مدیریتی از یک نقطه مرکزی به مسیرها و تجهیزات متعدد اعمال میشوند. به همین دلیل، نقص در سطح دسترسی VCO صرفاً یک ایراد در یک صفحه وب نیست؛ میتواند بر محرمانگی، تمامیت و دسترسپذیری ارکستراتور و دادههای زیر مدیریت آن اثر بگذارد.
طبق گزارش BleepingComputer در ۲۲ اکتبر ۲۰۲۶، مهاجم دارای حساب معتبر میتواند از یک تزریق SQL با پیچیدگی پایین استفاده کند؛ بهرهبرداری به تعامل کاربر دیگری هم نیاز ندارد. آریستا گفته است کاربر احرازشده در سامانه آسیبپذیر میتواند امتیازهای اپراتور بگیرد و خود را به شکل یک «superuser operator» محلی جا بزند. نتیجه، دسترسی به قابلیتهای ویژهای است که برای استفاده داخلی طراحی شدهاند و نباید از راه دور در اختیار یک کاربر عادی قرار بگیرند.
این توضیح به معنی هکشدن همه نصبهای VCO نیست. وجود نقص و مشاهده بهرهبرداری فعال نشان میدهد حمله در دنیای واقعی رخ داده است، اما دامنه هر حادثه باید با لاگها و شواهد همان سازمان تعیین شود. همچنین مهاجم باید پیششرط حساب و نشست معتبر را داشته باشد. بنابراین ادعای «هر VCO متصل به اینترنت بدون رمز عبور قابل تصرف است» با اطلاعات منتشرشده سازگار نیست.
نسخههای اصلاحشده VeloCloud Orchestrator
آریستا نسخههای اصلاحشده را در سه شاخه فعال معرفی کرده است. مدیران VCO On-Prem باید نسخه نصبشده را با این نقاط اصلاح تطبیق دهند و در صورت قرارگرفتن پایینتر از آنها، فرایند ارتقا را با اولویت بالا انجام دهند:
- شاخه 5.2: نسخه 5.2.3.18 یا جدیدتر
- شاخه 6.1: نسخه 6.1.3.10 یا جدیدتر
- شاخه 6.4: نسخه 6.4.2.12 یا جدیدتر
گزارش میگوید محیطهای میزبانیشده VCO بهروزرسانی شدهاند. با این حال، سازمانی که VCO را در زیرساخت خود اجرا میکند نباید از این جمله نتیجه بگیرد که سامانهاش خودکار اصلاح شده است. معیار معتبر، شماره نسخه واقعی هر نمونه، تاریخ استقرار بسته و بازخوانی نتیجه روی تمام گرههای عملیاتی است. اگر چند ارکستراتور برای تولید، بازیابی بحران یا آزمایش وجود دارد، هرکدام باید جداگانه بررسی شوند.
اقدامات دفاعی تا تکمیل نصب وصله
آریستا در کنار نصب اصلاحیه، چند کنترل موقت و اقدام بررسی رخداد را توصیه کرده است. دسترسی به رابط وب VCO باید به شبکههای مدیریتی محدود شود؛ یعنی این پنل نباید بیش از نیاز عملیاتی در معرض شبکههای عمومی یا کاربران عادی باشد. تیم امنیت نیز باید تغییرات اخیر حسابهای مدیریتی و فعالیت اپراتورها را برای رفتار غیرعادی بازبینی کند.
در لاگ دسترسی وب، درخواستهایی با اجزای مسیر نامعمول، نویسههای رمزگذاریشده، اشاره به سرویسهای محلی یا داخلی و نرخ بالای درخواست میتوانند نشانه بررسی بیشتر باشند. این علائم بهتنهایی اثبات نفوذ نیستند؛ ممکن است برخی ابزارهای مدیریتی یا اسکنهای داخلی نیز الگوهای مشابه تولید کنند. ارزش آنها در مقایسه با خط مبنا، زمان وقوع و حساب کاربری مرتبط مشخص میشود.
اگر شواهدی از compromise دیده میشود، پاکسازی سریع بدون حفظ آثار میتواند بررسی حادثه را دشوار کند. توصیه منتشرشده این است که، هرجا از نظر عملیاتی ممکن است، لاگ دسترسی وب VCO، لاگهای برنامه پشتی، سیستم و پایگاه داده و زمانهای مرتبط فایلسیستم پیش از اصلاح حفظ شوند. سپس سازمان میتواند برای کمک فنی با مرکز پشتیبانی آریستا تماس بگیرد. این فرایند باید مطابق برنامه پاسخگویی به رخداد و الزامات نگهداری شواهد همان سازمان اجرا شود.
چرا این هشدار باید برای تیمهای شبکه جدی باشد؟
تجهیزات و سامانههای لبه شبکه هدف جذابی هستند، چون در مرز میان اینترنت، شعب و زیرساخت مرکزی قرار میگیرند. VCO نیز فقط یک داشبورد مشاهده نیست؛ سیاستها و وضعیت تعداد زیادی دستگاه را هماهنگ میکند. اگر مهاجم پس از بهدستآوردن یک حساب پایه بتواند به سطح اپراتور برسد، دامنه تصمیمهایی که قادر به مشاهده یا تغییر آنهاست از یک حساب معمولی فراتر میرود.
این چهارمین نقص روزصفرِ مورد بهرهبرداری است که آریستا در سال ۲۰۲۶ اصلاح کرده است. سه مورد قبلی با شناسههای CVE-2026-7473، CVE-2026-16812 و CVE-2026-93952 به EOS یا نصبهای محلی VeloCloud Orchestrator مربوط بودند. این سابقه بهتنهایی نشان نمیدهد محصولات آریستا از همه رقبا ناامنترند، اما برای سازمانی که این زیرساخت را اداره میکند پیام عملی روشنی دارد: موجودی دقیق داراییها، محدودکردن صفحه مدیریت، نصب سریع اصلاحیه و نگهداری قابل اتکای لاگها باید فرایندی دائمی باشد، نه واکنشی موقت به یک خبر.
اولویت اکنون روشن است: مدیران VCO On-Prem باید نسخه واقعی را بررسی کنند، به یکی از نسخههای اصلاحشده یا نسخه امن جدیدتر بروند، دسترسی مدیریتی را محدود سازند و نشانههای غیرعادی را با زمینه عملیاتی خود تحلیل کنند. چون بهرهبرداری فعال تأیید شده، تأخیر در وصلهکردن باید یک ریسک جاری تلقی شود؛ اما گزارش حادثه باید همچنان بر شواهد واقعی هر محیط تکیه کند، نه صرف وجود نسخه آسیبپذیر.
مطالب مرتبط
 فناوری · ۱۱ آبان ۱۴۰۵
سامسونگ قابلیت بازگشت وجه را با همکاری راکوتن به Samsung Wallet افزود
 فناوری · ۱۱ آبان ۱۴۰۵
جنرال موتورز برنامه رانندگی خودکار بزرگراهی را به شاسیبلندها و وانتها گسترش میدهد
 فناوری · ۱۱ آبان ۱۴۰۵