
دسترسی غیرمجاز به Quanum؛ Quest Diagnostics از افشای پروندههای بیماران خبر داد
Quest Diagnostics میگوید مهاجمان به سامانه آزمایشگاهی Quanum LSM دسترسی یافتهاند و بخشی از پروندههای بیماران در معرض افشا قرار گرفته است؛ شمار افراد و نوع دقیق دادهها هنوز مشخص نیست.
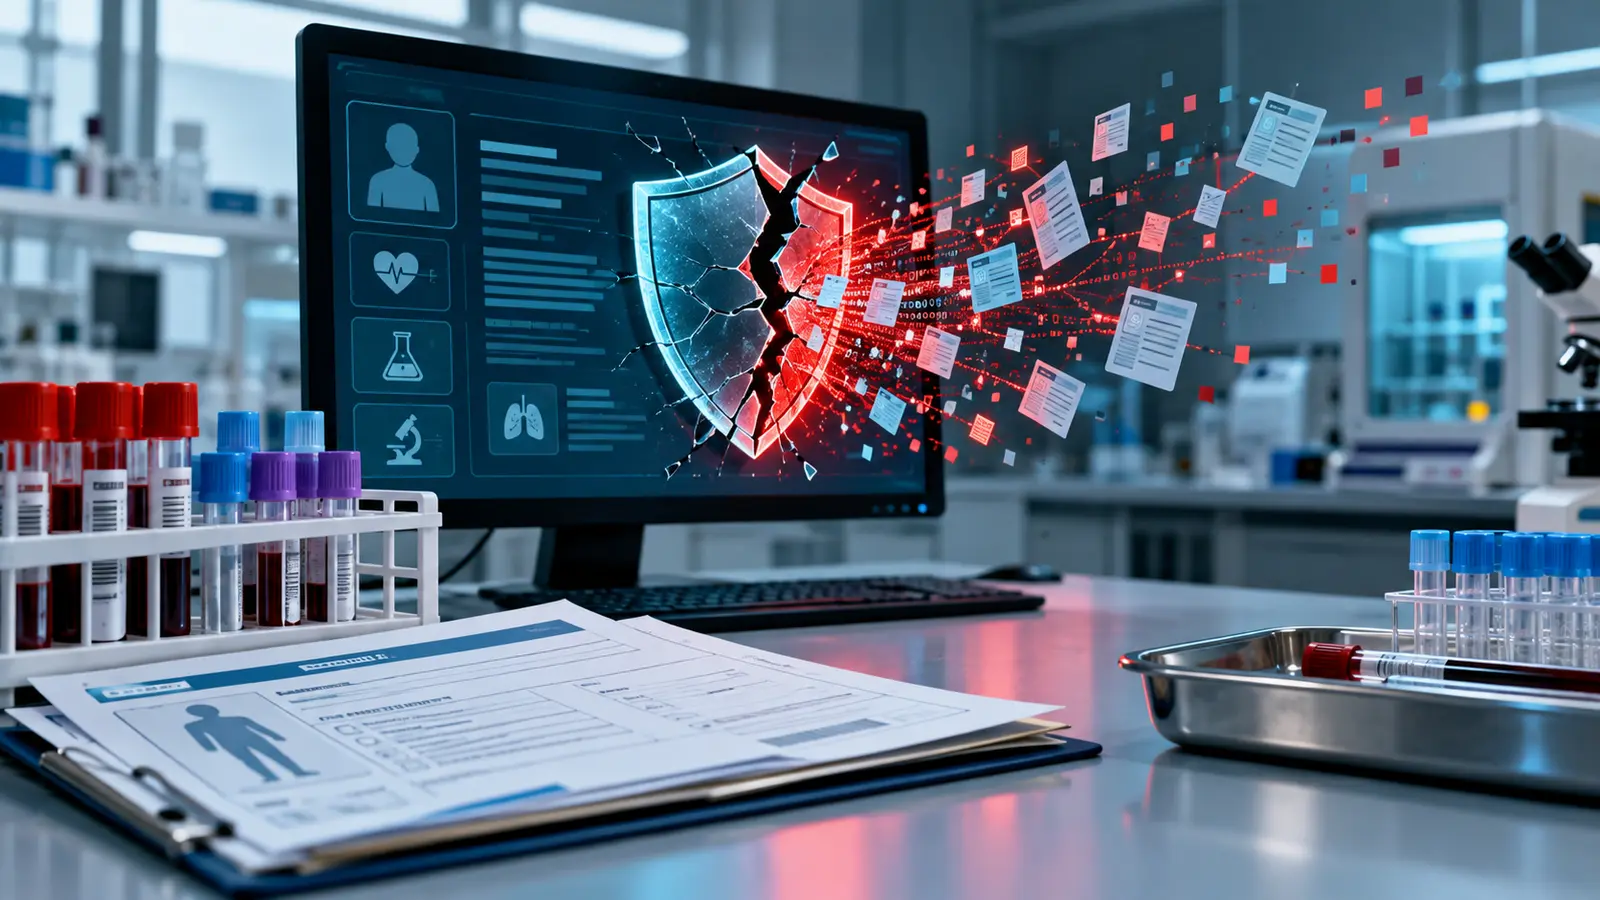
تصویرسازی رونما از نقض امنیت سامانه آزمایشگاهی و افشای احتمالی پروندههای بیمار؛ این تصویر رابط واقعی یا عکس رویداد نیست.
شرکت آمریکایی Quest Diagnostics تأیید کرده است که یک مهاجم به سامانه آزمایشگاهی Quanum LSM دسترسی غیرمجاز پیدا کرده و بخشی از پروندههای بیماران را در معرض افشا قرار داده است. این شرکت روز ۲۱ اکتبر ۲۰۲۶ از رخداد آگاه شد، سامانه درگیر را متوقف کرد و موضوع را به نهادهای انتظامی گزارش داد؛ بااینحال هنوز تعداد بیماران یا مشتریان سازمانی آسیبدیده و نوع دقیق اطلاعات در دسترس مهاجم اعلام نشده است.
در این خبر فناوری میخوانید
اهمیت خبر فقط به نام یک شرکت بزرگ آزمایشگاهی محدود نیست. Quanum LSM رابطی است که مطبها، بیمارستانها و مراکز درمانی برای ثبت سفارش آزمایش، مشاهده نتیجه، پیگیری وضعیت و مدیریت خدمات آزمایشگاهی از آن استفاده میکنند. بنابراین رخنه به این سامانه میتواند دادههایی را درگیر کند که هم هویتیاند و هم به سلامت افراد مربوط میشوند؛ ترکیبی که سوءاستفاده از آن برای قربانیان بالقوه پیامد بلندمدتتری از افشای یک رمز عبور ساده دارد.
در یک نگاه
- Quest Diagnostics در ۲۱ اکتبر ۲۰۲۶ متوجه دسترسی غیرمجاز به Quanum LSM شد.
- شرکت میگوید برخی «اطلاعات شخصی و پروندههای بیمار» در جریان رخداد برداشته شده یا در معرض دسترسی قرار گرفتهاند.
- شمار افراد متأثر، زمان آغاز نفوذ و فهرست دقیق دادههای افشاشده هنوز اعلام نشده است.
- Quanum LSM متوقف شده و برای ثبت سفارش و دریافت نتیجه، مسیرهای جایگزین در اختیار مراکز درمانی قرار گرفته است.
- طبق اعلام شرکت، عملیات روبهمشتری متوقف نشده و رابطهای مستقیم LIS و پروندههای پزشکی الکترونیکی مشتریان تحت تأثیر قرار نگرفتهاند.
چه چیزی تأیید شده است؟
گزارش رسمی شرکت به نهاد ناظر بازار سرمایه آمریکا میگوید دسترسی غیرمجاز سامانهای را هدف گرفته که بعضی مشتریان برای ثبت سفارش آزمایش و دریافت یا جستوجوی نتایج به کار میبرند. پس از شناسایی رخداد، پروتکل پاسخگویی به حادثه فعال شد تا فعالیت مهاجم مهار، دامنه نفوذ مشخص و اقدامات اصلاحی اجرا شود. کارشناسان بیرونی نیز در بررسی مشارکت دارند.
Quest در اطلاعیه امنیتی خود گفته است اطلاعات حفاظتشده سلامت بعضی بیماران، شامل اطلاعات شخصی و پروندهها، از سامانه خارج شده است. این عبارت دامنه کلی آسیب را روشن میکند، اما هنوز معلوم نیست آیا دادههایی مانند نشانی، تاریخ تولد، شماره بیمه، اطلاعات پرداخت، نتایج آزمایش یا اطلاعات تشخیصی در میان موارد افشاشده بودهاند. تا زمانی که بررسی فنی تکمیل نشود، نسبت دادن هر یک از این اقلام به رخداد قطعی نیست.
همچنین هنوز گروهی مسئولیت حمله را نپذیرفته و شرکت نگفته است آیا مهاجمان درخواست باج یا تهدید به انتشار دادهها داشتهاند. نبود ادعای عمومی به معنی نبود سرقت یا اخاذی نیست؛ فقط نشان میدهد عامل و انگیزه حمله در اطلاعات منتشرشده فعلی نامعلوم است.
Quanum چه نقشی در زنجیره خدمات آزمایشگاهی دارد؟
Quanum Lab Services Manager یک درگاه کاری برای پزشکان، کارکنان بیمارستانها و مطبهاست. این سامانه سفارش آزمایش، دسترسی به نتیجه، پیگیری وضعیت و مدیریت برخی فرایندهای اداری را یکپارچه میکند. در نتیجه، توقف آن میتواند روند عادی مراکز درمانی را کند کند، حتی اگر شبکه اصلی آزمایشگاه یا همه سرویسهای مشتریان از کار نیفتاده باشد.
Quest اعلام کرده است Quanum LSM فعلاً متوقف شده و مشتریان میتوانند از فرمهای کاغذی یا Quanum eLabs برای سفارش آزمایش و دریافت نتیجه استفاده کنند. دسترسی به سامانههای دیگری مانند Essential Insights و LabHQ نیز بهعنوان اقدام احتیاطی موقتاً متوقف شده است. شرکت در عین حال تأکید دارد رابطهای مستقیم سامانههای اطلاعات آزمایشگاهی و پرونده پزشکی الکترونیکی مشتریان آسیب ندیدهاند.
این تفکیک مهم است: رخداد حاضر به معنی از کار افتادن تمام خدمات Quest یا افشای همه پروندههای پزشکی نیست. دامنه شناختهشده فعلاً به Quanum LSM و «برخی پروندهها» محدود است؛ هر ادعای گستردهتر باید منتظر نتیجه بررسی و اطلاعرسانی بعدی بماند.
چرا داده پزشکی حساستر است؟
رمز عبور را میتوان تغییر داد، اما بسیاری از دادههای هویتی و پزشکی تغییرپذیر نیستند. ترکیب نام، اطلاعات تماس، سابقه آزمایش یا جزئیات صورتحساب میتواند برای فیشینگ هدفمند، جعل هویت یا کلاهبرداری بیمهای استفاده شود. حتی اگر نتایج پزشکی خاص در این رخداد تأیید نشده باشند، خود ارتباط یک فرد با یک خدمت درمانی میتواند اطلاعات حساس ایجاد کند.
برای سازمانهای درمانی نیز خطر فقط محرمانگی نیست. تغییر مسیر به فرایندهای دستی یا سامانههای جایگزین میتواند زمان ثبت سفارش و دریافت نتیجه را افزایش دهد و احتمال خطای عملیاتی را بالا ببرد. تاکنون شرکت از اختلال گسترده در خدمات روبهمشتری خبر نداده، اما توقف موقت چند سامانه نشان میدهد پاسخ به حادثه هنوز در جریان است.
بیماران و مراکز درمانی چه کار کنند؟
در وضعیت فعلی، مهمترین اقدام پرهیز از حدس درباره دامنه رخداد و توجه به اطلاعیههای مستقیم Quest یا مرکز درمانی مربوط است. پیامهای ناخواستهای که با اشاره به نتیجه آزمایش، بازپرداخت، صورتحساب یا «تأیید هویت» درخواست رمز، کد یکبارمصرف یا پرداخت میکنند باید با احتیاط بررسی شوند. مجرمان معمولاً از خبر یک نقض داده برای ساخت پیامهای متقاعدکننده استفاده میکنند، حتی پیش از آنکه بدانند چه اطلاعاتی واقعاً درز کرده است.
مراکز درمانی استفادهکننده از Quanum باید دستورالعملهای مسیر جایگزین را اجرا کنند، حسابهای دارای دسترسی را بازبینی کنند و هر رفتار غیرعادی مرتبط با ورود یا سفارش آزمایش را ثبت کنند. تغییر رمز بهتنهایی جایگزین بررسی لاگها، محدودسازی دسترسی و هماهنگی با پاسخگویی رسمی شرکت نیست.
چه پرسشهایی هنوز بیپاسخاند؟
برای ارزیابی واقعی خطر، چهار پاسخ تعیینکننده است: مهاجم از چه زمانی در سامانه حضور داشته، چند بیمار و چند مشتری سازمانی متأثر شدهاند، دقیقاً چه فیلدهایی مشاهده یا استخراج شدهاند و آیا دادهها در جایی منتشر یا برای اخاذی استفاده شدهاند. روشن شدن نحوه ورود نیز مشخص میکند مسئله از اعتبارنامه سرقتشده، آسیبپذیری نرمافزاری یا مسیر دیگری ناشی شده است.
این دومین رخداد بزرگ شناختهشده مرتبط با دادههای Quest در کمتر از یک دهه است. در سال ۲۰۱۹، نفوذ به شرکت ثالث وصول مطالبات AMCA اطلاعات حدود ۱۱.۹ میلیون بیمار Quest را درگیر کرد. آن سابقه با رخداد فعلی یکسان نیست و نباید شمار قربانیان آن به پرونده جدید تعمیم داده شود؛ مقایسه فقط نشان میدهد زنجیره داده سلامت، از پلتفرم اصلی تا پیمانکاران، سطح حمله گستردهای دارد.
تا انتشار یافتههای بعدی، جمعبندی دقیق این است: دسترسی غیرمجاز و افشای بخشی از پروندهها تأیید شده، اما دامنه انسانی، نوع کامل داده و عامل حمله هنوز نامعلوم است. هر عدد یا فهرست قطعیتر از این، جلوتر از شواهد موجود خواهد بود.
منابع
اعتبارسنجی
پیوند تأیید همین خبرخبرنگار دولت با تمرکز بر هیئت وزیران، سیاست اجرایی و انتصابات. تصمیم رسمی را تا مرحله اجرا و اثر آن بر دستگاههای اجرایی دنبال میکند.
مطالب مرتبط
 فناوری · ۱۱ آبان ۱۴۰۵
سامسونگ قابلیت بازگشت وجه را با همکاری راکوتن به Samsung Wallet افزود
 فناوری · ۱۱ آبان ۱۴۰۵
جنرال موتورز برنامه رانندگی خودکار بزرگراهی را به شاسیبلندها و وانتها گسترش میدهد
 فناوری · ۱۱ آبان ۱۴۰۵