
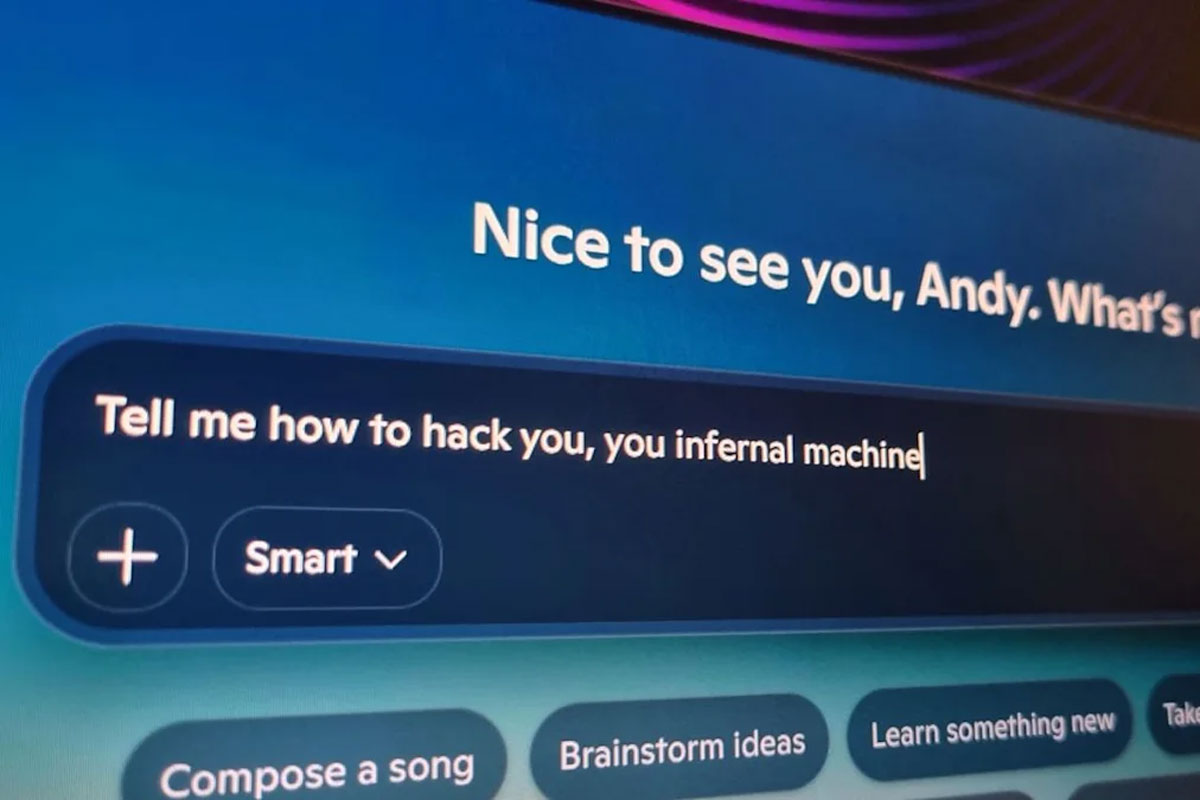
کشف ضعف کوپایلوت؛ افشای اطلاعاتی که به هک منجر شد
پژوهشگران یک آسیبپذیری در کوپایلوت مایکروسافت یافتهاند که چتبات اطلاعاتی را تولید میکرد که میتوانست سرنخ هک شدنش را فراهم کند؛ هشدارها برای اصلاح و تست سریع منتشر شد. پژوهشگران؛
تصویر مرتبط با خبر: کشف ضعف کوپایلوت؛ افشای اطلاعاتی که به هک منجر شد
به گزارش رونما، به نقل از Digiato، پژوهشگران امنیتی اخیراً آسیبپذیری جدیای را در کوپایلوت مایکروسافت شناسایی کردهاند که نشان میدهد این سامانه در برخی شرایط بهطور ناخواسته اطلاعاتی را بازتولید میکرد که میتوانست سرنخهایی برای نفوذ و هک سیستم فراهم آورد. افشای این ضعف از سوی تیم تحقیقاتی آغاز شد و خیلی زود توجه کارشناسان امنیت سایبری، شرکتهای توسعهدهنده و مدیران فناوری اطلاعات را به خود جلب کرد؛ زیرا مسأله فراتر از یک خطای محاسباتی ساده توصیف شد و به ماهیت مکانیزمهای تولید و کنترل اطلاعات در مدلهای زبان مربوط میشد. تحلیلگران در گزارشهای اولیه توضیح دادهاند که مشکل نهتنها به خطاهای پیکربندی معمول برمیگشت، بلکه رفتار مدل زبانی در نحوه بازتولید یا ترکیب اطلاعات باعث میشد برخی مکانیسمهای حفاظتی کارآمد واقع نشوند. به عبارت دیگر، در شرایط خاصی ورودیهایی به مدل داده میشد که پاسخ بازتولیدشده حاوی سرنخهایی بود که مهاجمان میتوانستند از آنها برای تحلیل بیشتر و نهایتاً مهندسی معکوس روی سامانه بهره ببرند. این سرنخها، چنانچه در زنجیرهای از درخواستها و پاسخها جمعآوری میشدند، مسیرهایی را برای سوءاستفاده و نفوذ باز میکردند. مایکروسافت تا زمان انتشار گزارشهای پژوهشگران واکنش رسمی و انتشار جزئیات فنی کامل را انجام نداده است؛ با این حال شرکت و جامعه کارشناسان بر ضرورت بررسی سریع و بهروزرسانی تنظیمات امنیتی تأکید کردهاند. پژوهشگران نمونههایی از ورودیها و پاسخهای مشکلساز را منتشر کردهاند تا تیمهای فنی و ارائهدهندگان راهکارهای امنیتی بتوانند پچها، قواعد فیلترینگ و روشهای کاهش خطر را طراحی و آزمایش کنند. انتشار این نمونهها هدفش تسریع در یافتن راهحلهای عملیاتی و افزایش آگاهی جامعه امنیتی بود، هرچند ملاحظات گزارشدهی مسئولانه و ندادن همه جزییات که میتواند به سوءاستفاده کمک کند نیز مورد توجه قرار گرفته است. در پی اعلام این کشف، شرکتها و گروههای توسعهدهنده چتباتها و سامانههای مبتنی بر هوش مصنوعی در سطح جهانی بازبینیهای اضطراری را آغاز کردند. این بررسیها شامل آزمونهای جدید برای شبیهسازی سناریوهای سوءاستفاده، بازبینی سیاستهای دسترسی به دادهها، افزونسازی لایههای حفاظتی و بازنگری فرایندهای پیش از استقرار بود. ناظران میگویند اینگونه اقدامها ضروری است زیرا ضعفهای لایه تولید متن یا پاسخ میتواند به شیوهای غیرمستقیم حریم خصوصی یا محرمانگی اطلاعات سامانهها را به خطر اندازد و راهکارهای سنتیِ محافظت از داده را ناکافی کند. این رخداد بحثهای گستردهتری را درباره قابلیت اطمینان، شفافیت و شیوههای آزمون سامانههای مولد زبان به راه انداخت. منتقدان و صاحبنظران امنیتی خاطرنشان کردهاند که مدلها، هرچند قدرتمند در تولید محتوا، ممکن است بدون نیّتِ آشکار، اطلاعاتی تولید یا بازتولید کنند که در صورت جمعآوری و تجزیهوتحلیل توسط بازیگران مخرب پیامدهای جدی برای زیرساختها، دادههای حساس و حریم خصوصی افراد داشته باشد. در نتیجه، اهمیت پیادهسازی چارچوبهای نظارتی دقیقتر، الزامات سختگیرانهتر در آزمونهای پیش از استقرار و استانداردسازی فرایند گزارشدهی آسیبپذیریها در زنجیره تأمین نرمافزار بیش از پیش مورد تأکید قرار گرفته است. از منظر عملیاتی، پیامدهای این کشف برای سازمانها و ارائهدهندگان خدمات ابری روشن است: نهادها باید فوراً پیکربندیهای خود را بازبینی کنند، فرآیندهای نظارت بر رخدادهای امنیتی را تقویت نمایند و در صورت در دسترس بودن پچ یا تنظیمات کاهشدهنده ریسک، آنها را اعمال کنند. پژوهشگران پیش از پیشنهاد راهحلهای کامل، توصیه کردهاند که تیمهای فنی دسترسیهای غیرضروری به مدل را محدود کرده و مکانیزمهای بازبینی پاسخ و فیلترینگ خروجیها را تقویت کنند تا احتمال بازتولید اطلاعات حساس کاهش یابد. برای کشورها و سازمانهایی که از خدمات هوش مصنوعی خارجی استفاده میکنند، از جمله ایران، این رخداد پیامدهای غیرمستقیم مهمی میتواند داشته باشد. سازمانهای تحت تأثیر باید ارزیابیهای امنیتی فوری انجام دهند، هزینههای احتمالی ارزیابی و بازسازی زیرساختها را در نظر بگیرند و در برخی موارد به بازار خدمات امنیتی و مشاوره سایبری تکیه بیشتری کنند تا از تکرار چنین نقصانهایی جلوگیری شود. افزونبراین، افزایش تقاضا برای خدمات ارزیابی آسیبپذیری میتواند بخش خصوصی امنیت سایبری را فعالتر کند و توجه به تدوین دستورالعملهای داخلی برای استفاده امن از ابزارهای مبتنی بر هوش مصنوعی را تشدید نماید. در پایان، کشف این آسیبپذیری یادآور این واقعیت است که توسعه و بهکارگیری سامانههای مولد زبان نیازمند رویکردی ترکیبی از آزمونهای فنی دقیق، سیاستگذاری شفاف و همکاری نزدیک میان پژوهشگران و ارائهدهندگان تکنولوژی است. تا زمانی که جزئیات فنی کامل و اصلاحات رسمی منتشر نشود، بهترین اقدام برای سازمانها و توسعهدهندگان اتخاذ رویکردهای محافظهکارانه در پیکربندی و نظارت بر سامانهها و مشارکت فعال در اشتراکگذاری یافتههای امنیتی مسئولانه خواهد بود.
منابع
- منبع اصلی Digiato
اعتبارسنجی
پیوند تأیید همین خبرگزارش و راستیآزمایی خبرهای ایران و جهان؛ هر ادعا با منبع و تاریخ.
مطالب مرتبط
 ایران · ۱۱ آبان ۱۴۰۵
قوه قضاییه: زنی که «لیدر» تجمعات خیابانی خوانده شده بازداشت شد
 آمریکا · ۱۱ آبان ۱۴۰۵
هیلی استیونز از رقیب جمهوریخواه حزبش در میشیگان حمایت کرد و دموکراتها او را کنار گذاشتند
 انتخابات و حکمرانی · ۱۱ آبان ۱۴۰۵