
شرکت N-able پس از انتشار آسیبپذیریهای روزصفر سرویس N-Central ابری را موقتاً متوقف کرد
شرکت N-able ارائه سرویس ابری N-Central را پس از انتشار مجموعهای از آسیبپذیریهای روزصفر متوقف کرده است. تککرانچ در ۱۰ نوامبر ۲۰۲۶ گزارش داد این شرکت برای اجرای اصلاحات امنیتی، ن
 # هشتگ
شرکت N-able ارائه سرویس ابری N-Central را پس از انتشار مجموعهای از آسیبپذیریهای روزصفر متوقف کرده است. تککرانچ در ۱۰ نوامبر ۲۰۲۶ گزارش داد این شرکت برای اجرای اصلاحات امنیتی، نسخه میزبانیشده را از دسترس خارج کرده و از مشتریانی که سامانه را روی سرورهای خود اجرا میکنند نیز خواسته است تا رفع خطر دسترسی آن را محدود یا متوقف کنند. N-Central ابزاری برای مدیریت و دسترسی از راه دور به سامانههای سازمانی است.
جزئیات
پژوهشگر امنیتی بن بیلز مجموعهای از ایرادهای موسوم به Able2Shell را منتشر کرده که بنا بر توضیح او میتوانند در شرایطی به سرقت اطلاعات ورود، ایجاد حساب مدیریتی تازه یا گرفتن دسترسی ریشه منجر شوند. به دلیل انتشار عمومی جزئیات، فاصله زمانی میان افشا و اصلاح میتواند برای سازمانها پرخطر باشد. N-able گفته است هنگام گزارش شواهدی از سوءاستفاده موفق در محیط مشتریان در اختیار ندارد.
آنچه باید بدانیم
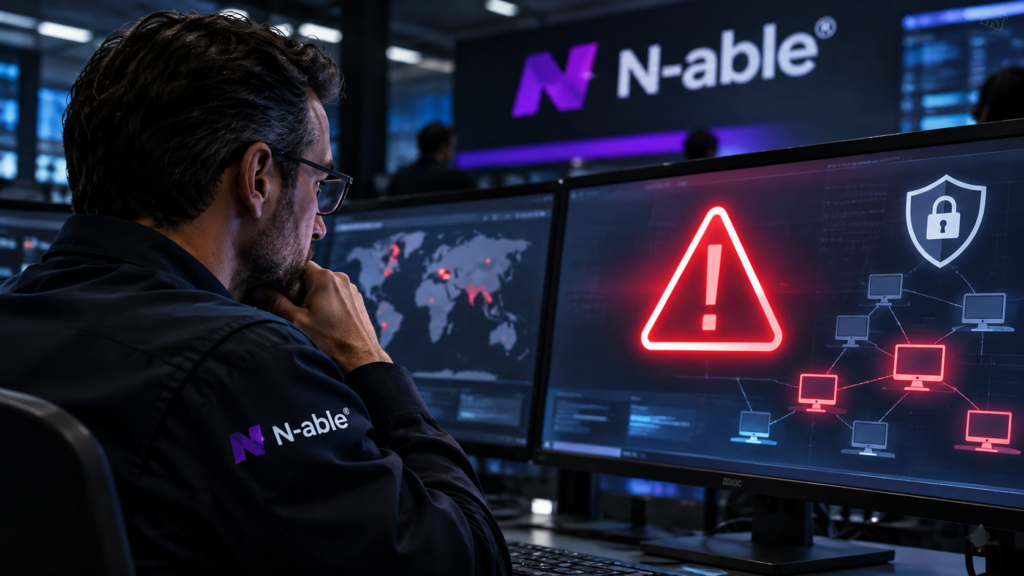
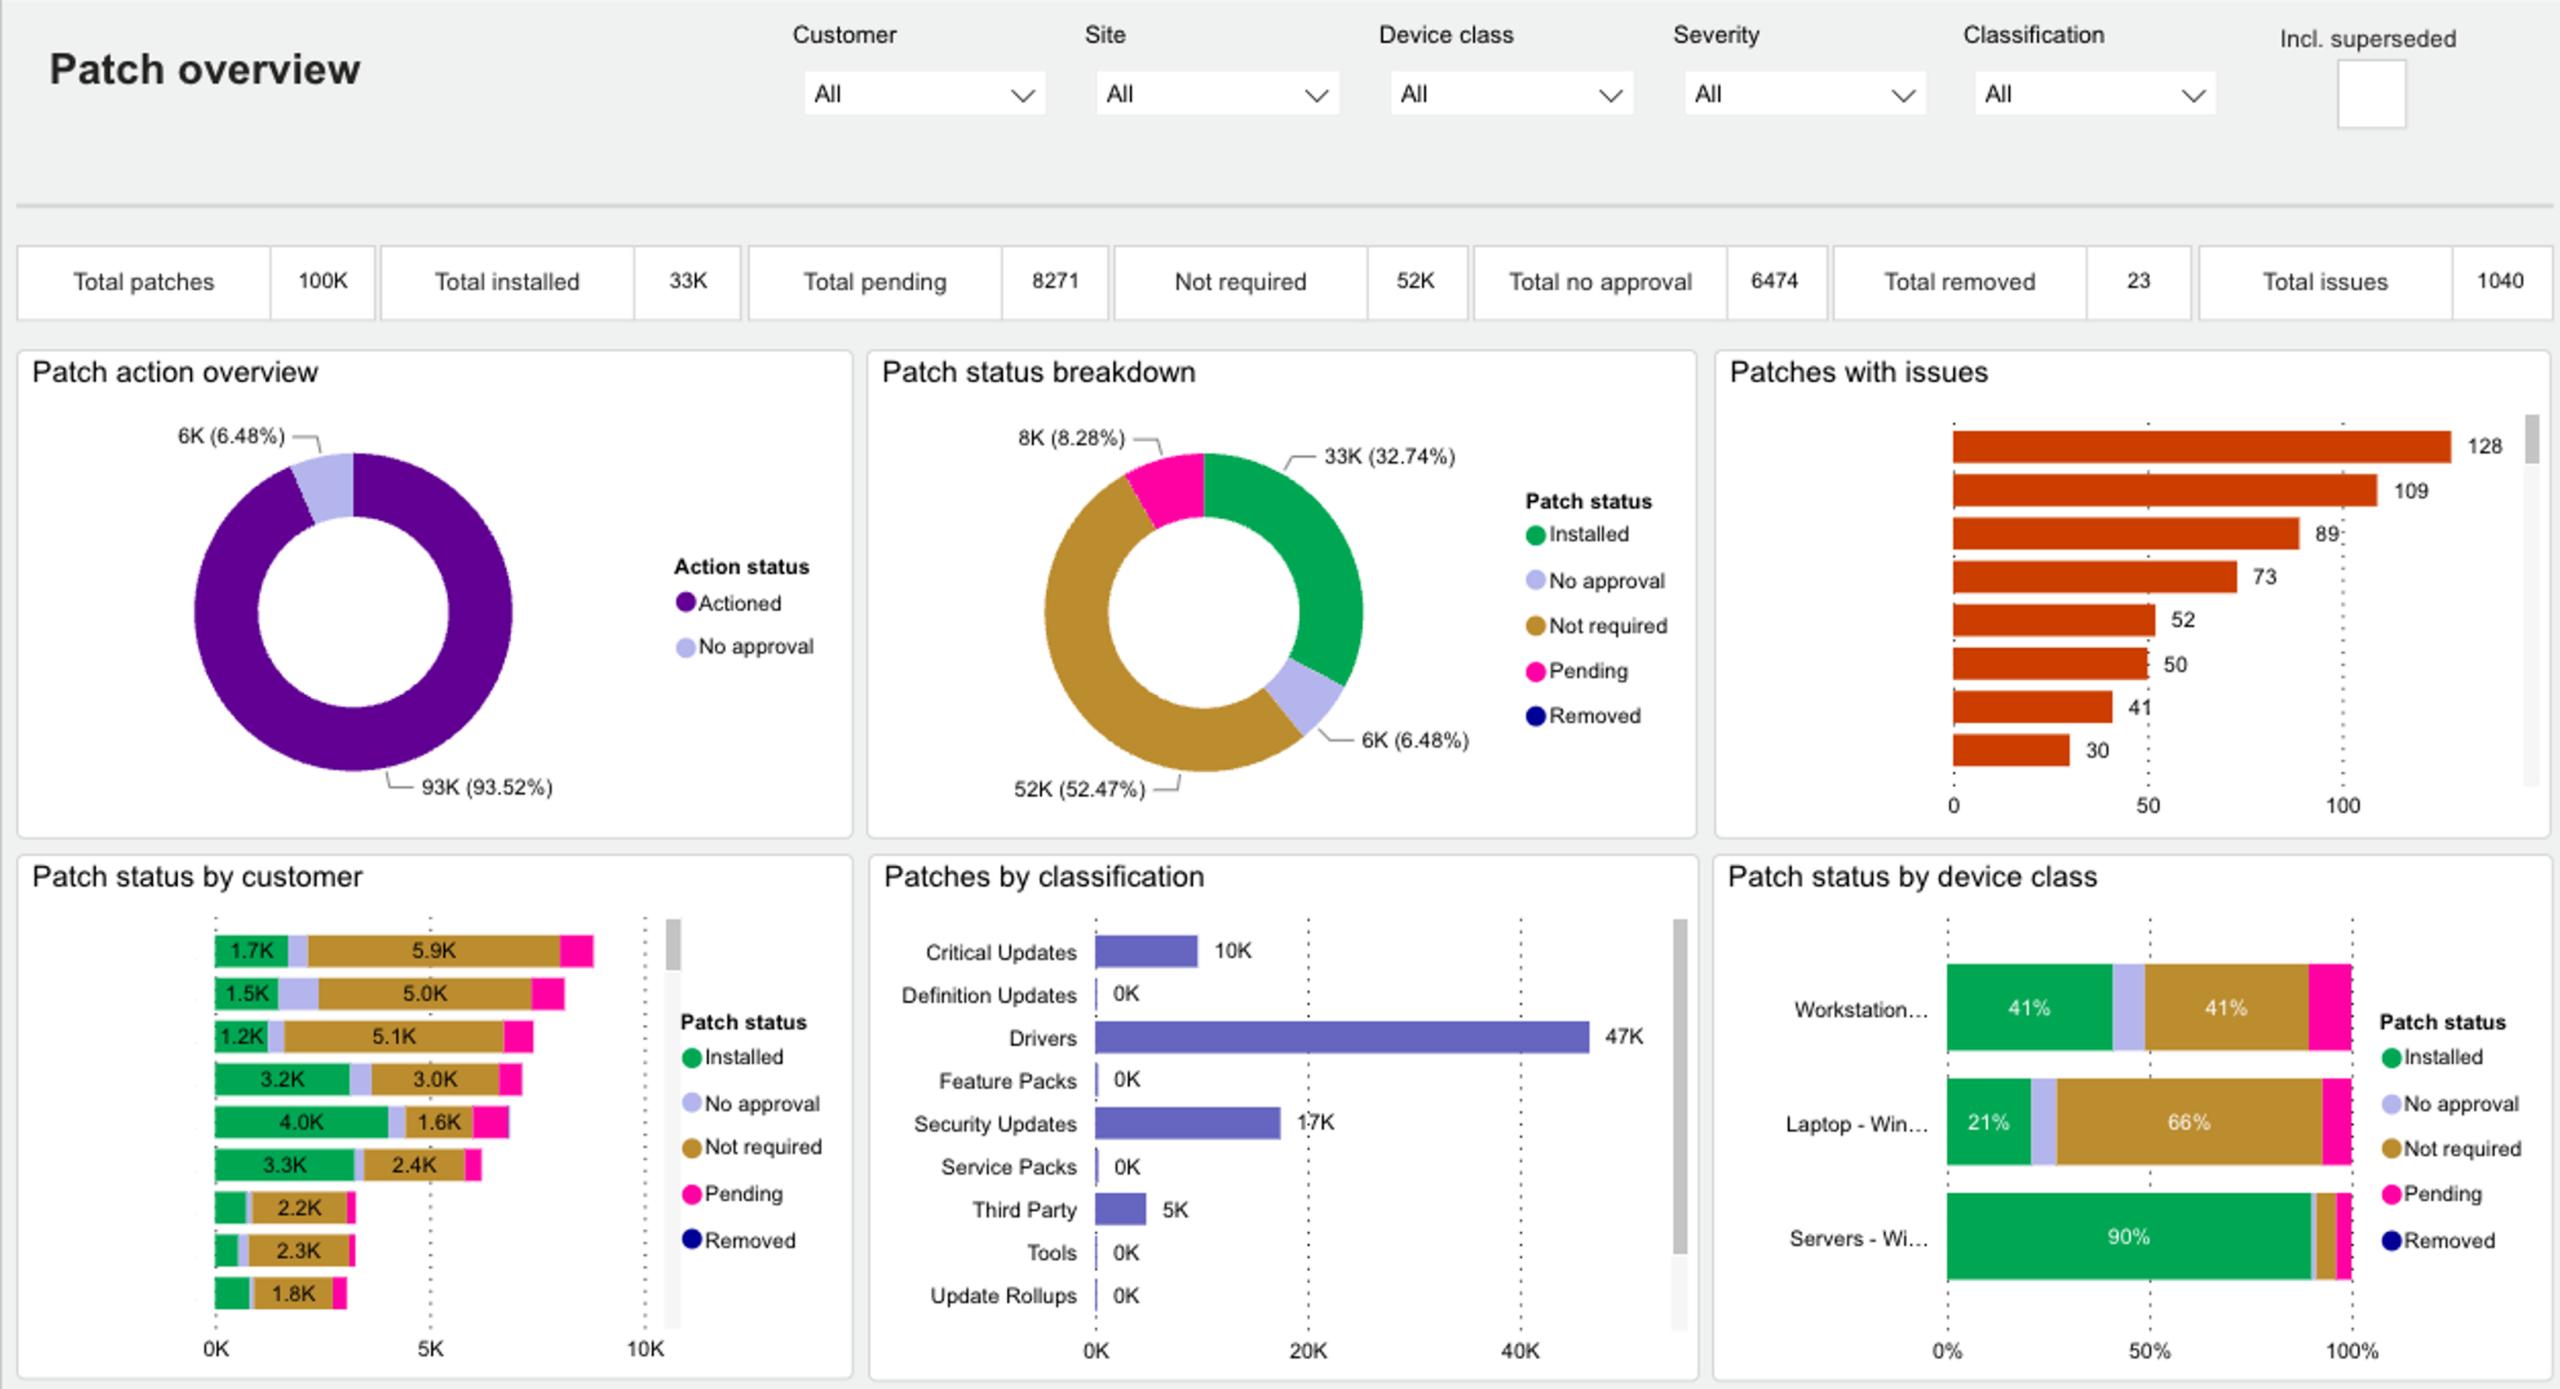
نبود شواهد سوءاستفاده با اثبات رخندادن حمله یکسان نیست. مدیران سامانه باید اطلاعیه رسمی سازنده، نسخه آسیبپذیر، راهکار موقت و وضعیت نصب وصلهها را کنترل کنند. بررسی گزارشهای ورود و تغییر حسابها نیز در محیطهای حساس ضروری است. توقف سرویس میتواند اختلال عملیاتی ایجاد کند، اما ادامه دسترسی آسیبپذیر گاهی خطر بزرگتری دارد. تصویر این مقاله نمایی از محیط نرمافزار N-central است و خود رویداد امنیتی را نشان نمیدهد.
 ارشیا دانایی
 سارا قاسمی
 هلیا نصیریان