
بانک مرکزی دستورالعمل ۱۲ساله شکایات را کنار گذاشت؛ ضوابط تازه صیانت از مشتری از بانکها چه میخواهد؟
بانک مرکزی ضوابط ۳۰مادهای صیانت از مشتریان بانکها را جایگزین دستورالعمل شکایات مصوب ۱۳۹۳ کرد؛ اجرا ۱۵ روز پس از ابلاغ الزامی است، اما سازوکار جریمه و آمار شکایات اعلام نشده است.
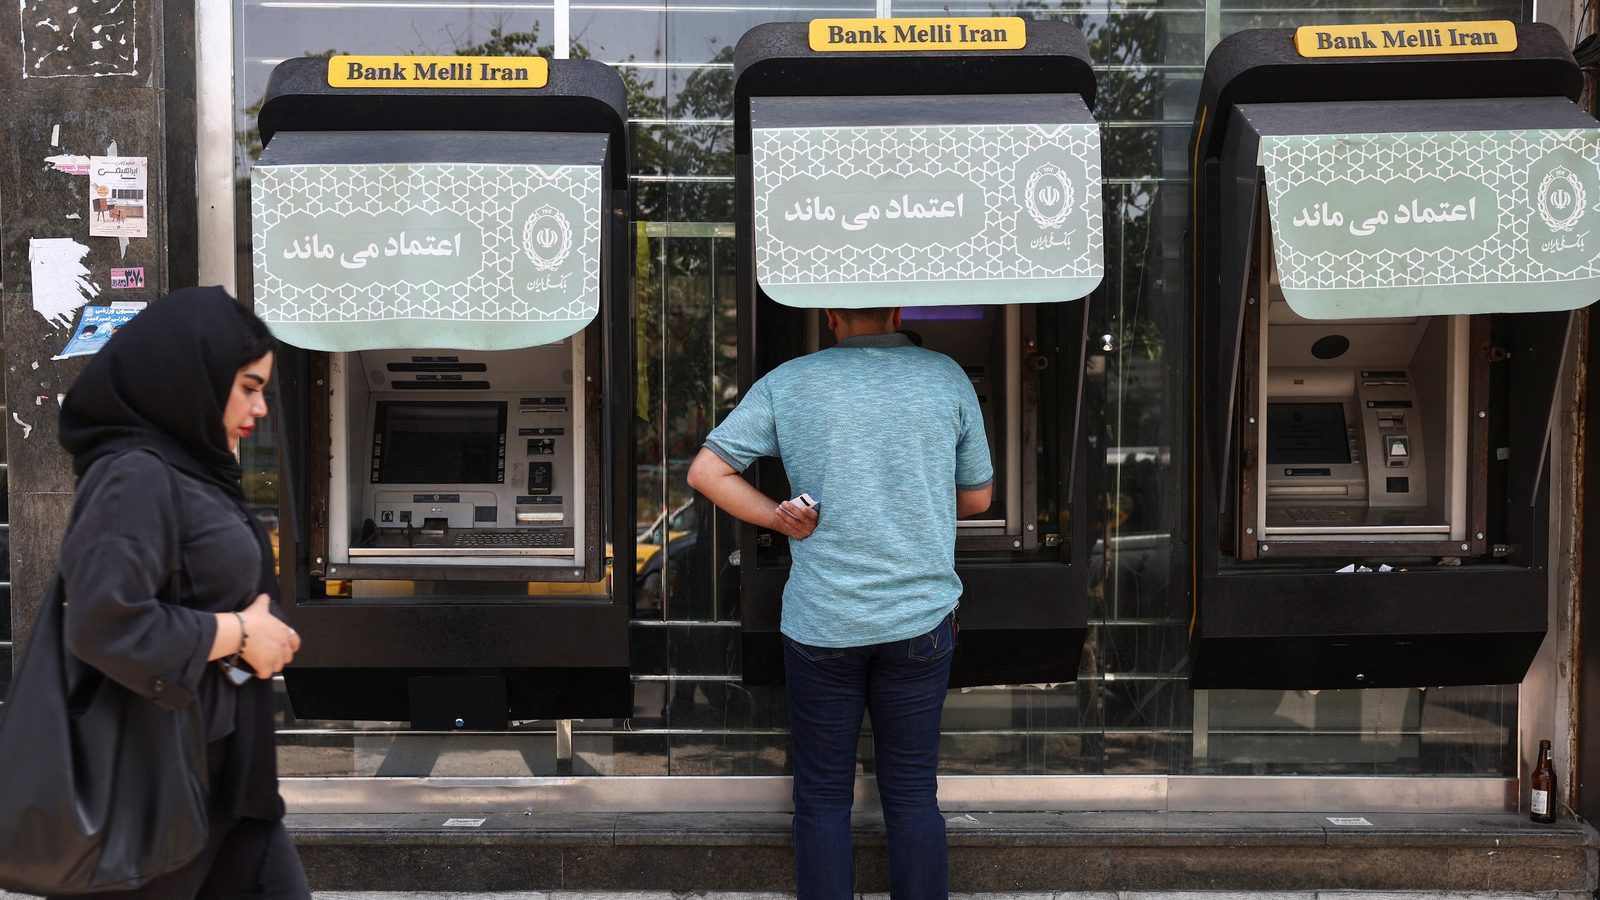
عکس آرشیوی: مشتری بانک ملی ایران در حال کار با خودپرداز در تهران، ۲۷ خرداد ۱۴۰۵ (۱۷ ژوئن ۲۰۲۶). عکس: مجید عسگریپور / WANA از طریق رویترز (نسخه منتشرشده در AGBI)
بانک مرکزی ایران دستورالعمل رسیدگی به شکایات مشتریان بانکها مصوب ۱۳۹۳ را کنار گذاشت و «ضوابط حداقل الزامات صیانت از مشتریان مؤسسات اعتباری» را جایگزین آن کرد. این ضوابط ۱۵ روز پس از ابلاغ لازمالاجرا میشوند و از بانکها میخواهند پیش از شکایت، از حقوق مشتری محافظت کنند. اما در اطلاعیه رسمی، از سازوکار جریمه یا آمار شکایات خبری نیست.
در این خبر اقتصادی میخوانید
در یک نگاه
- ضوابط تازه با بخشنامه شماره ۲۰۴۰۵۷/۰۵ مورخ ۹ آبان ۱۴۰۵ به شبکه بانکی ابلاغ شد و ۳۰ ماده، ۱۰ تبصره و ۱۲ فصل دارد (روابط عمومی بانک مرکزی، ۱۰ آبان ۱۴۰۵).
- این متن جایگزین «دستورالعمل نحوه رسیدگی به شکایات مشتریان» مصوب ۱۳۹۳ شورای پول و اعتبار شده است؛ یعنی قاعدهای که حدود ۱۲ سال مبنای رسیدگی بود.
- بانکها ۹ اصل را باید رعایت کنند، از شمول مالی و شفافیت تا امنیت اطلاعات و رسیدگی به شکایات؛ اجرای ضوابط ۱۵ روز پس از ابلاغ الزامی است.
- در همان روز، بانک مرکزی در بخشنامهای جدا به بانکها توصیه کرد یک عضو هیئتمدیره با تجربه کافی در فناوری اطلاعات داشته باشند؛ مبنای آن مصوبه هیئت عامل در ۲۸ شهریور ۱۴۰۵ است.
چه چیزی تغییر کرد؟
به گفته روابط عمومی بانک مرکزی، هیئت عالی این بانک ضوابط را با هدف «افزایش رضایتمندی و صیانت از مشتریان، تسریع و تسهیل در رسیدگی به شکایات» و ارتقای سلامت و پاسخگویی مؤسسات اعتباری تصویب کرده است. تغییر اصلی، به روایت خود بانک مرکزی، جابهجایی رویکرد است: از رویکرد «پسینی» که پس از بروز مشکل به شکایت رسیدگی میکرد، به رویکرد «پیشگیرانه» که بانک را موظف میکند پیش از شکایت، رفتار و خدمات خود را مطابق حقوق مشتری تنظیم کند. بانک مرکزی این تغییر را به قانون بانک مرکزی مصوب آذر ۱۴۰۲ و تغییر ساختار بخش تنظیمگری و نظارت نسبت داده است.
طبق اطلاعیه، این ضوابط با استفاده از مطالعات تطبیقی، مقالات بانک جهانی و «اصول ۱۲گانه OECD-G20» درباره حمایت مالی از مصرفکننده تدوین شدهاند. نه اصل اعلامشده عبارتاند از: شمول مالی، سواد مالی و آگاهیبخشی، رقابت، رفتار عادلانه و منصفانه، افشا و شفافیت، کیفیت محصولات و خدمات بانکی، رفتار حرفهای و فرهنگ سازمانی، امنیت و حفاظت از اطلاعات و داراییهای مشتریان، و رسیدگی به شکایات.
بانکها مشخصاً به چه چیزهایی موظف شدهاند؟
بر اساس متن منتشرشده بانک مرکزی، بانکها باید دسترسی به خدمات را «صرفنظر از جنسیت، سن، قومیت، دین یا مذهب و وضعیت اقتصادی، اجتماعی یا جغرافیایی» فراهم کنند و محتوای آموزشی را طوری بسازند که برای همه اقشار از نظر زبان، سطح سواد، شرایط جسمی و مهارت دیجیتال قابل استفاده باشد. آنها همچنین موظفاند از محرمانگی اطلاعات و داراییهای مشتریان، بهویژه سپردهگذاران، در همه مراحل جمعآوری، پردازش، نگهداری و تبادل داده محافظت کنند و برنامه تداوم کسبوکار و برنامه اقتضایی بحران را دستکم سالی یک بار بهروز کنند.
در بخش شکایات، بانکها باید سازوکاری بسازند که برای همه مشتریان «در دسترس و مقرونبهصرفه» و در عین حال «مستقل، منصفانه، پاسخگو، بهموقع و کارآمد» باشد. اطلاعیه رسمی هدف را رساندن آمار شکایات «به حداقل ممکن» عنوان کرده، اما رقمی از شمار فعلی شکایات بانکی یا هدف کمّی برای کاهش آن ارائه نکرده است.
بخشنامه دوم: متخصص فناوری در هیئتمدیره بانکها
بانک مرکزی در روز ۱۰ آبان بخشنامه دیگری هم به مؤسسات اعتباری فرستاد که به گزارش خبرگزاری تسنیم با اشاره به «رخدادهای سایبری اخیر در نظام بانکی کشور» صادر شده است. بر پایه مصوبه هیئت عامل بانک مرکزی در ۲۸ شهریور ۱۴۰۵، به بانکها توصیه شده یک عضو هیئتمدیره با دانش، مهارت و تجربه کافی در فناوری اطلاعات داشته باشند، از ظرفیت معاونت فناوری اطلاعات در هیئت عامل بیشتر استفاده کنند و نقش کمیتههای مشورتی، از جمله کمیته فناوری اطلاعات، را تقویت کنند. لحن این بخشنامه، بر اساس گزارش منتشرشده، «توصیه» است نه الزام.
زمینه این تأکید روشن است: در خرداد و تیر ۱۴۰۵ (ژوئن ۲۰۲۶) حملهای سایبری به زیرساخت ارتباطی مشترک بانک ملی، تجارت، صادرات و توسعه صادرات، به گفته مقامهای ایرانی، خدمات این بانکها را مختل کرد و چند روز بعد خدمات کارتی سه بانک موقتاً متوقف شد. مقامها در آن زمان گفتند به اطلاعات مشتریان دسترسی غیرمجاز رخ نداده است. ارتباط مستقیم این حملات با ضوابط صیانت از مشتری در اطلاعیه بانک مرکزی ذکر نشده، اما اصل هشتم این ضوابط دقیقاً امنیت داده و دارایی مشتری را هدف گرفته است.
در هفتههای آینده چند نشانه میتواند جدیبودن اجرا را نشان دهد: انتشار متن کامل ضوابط در پایگاه مقررات بانک مرکزی، اعلام مهلت مشخص برای پاسخ به شکایات، انتشار آمار شکایات به تفکیک بانک، و اینکه آیا بانکها اصول صیانت از مشتری را، همانطور که اصل «افشا و شفافیت» میخواهد، روی سایتها و شعبههای خود منتشر میکنند. برای زمینه بیشتر درباره فشار مالی بر شبکه بانکی، گزارش رونما درباره تسویه تا ۱۰۰ همت طلب بانکها از دولت با اوراق بیسود را بخوانید.
منابع
- خبرگزاری Reuters
- منبع رسمی World Bank
- منبع رسمی بانک مرکزی جمهوری اسلامی ایران
- منبع تکمیلی بانک مرکزی جمهوری اسلامی ایران — «ضوابط حداقل الزامات صیانت از مشتریان مؤسسات اعتباری» ابلاغ شد — ۱۰ آبان ۱۴۰۵
- منبع تکمیلی خبرگزاری تسنیم — نسخه جدید بانک مرکزی برای مقابله با حملات سایبری به شبکه بانکی — ۱۰ آبان ۱۴۰۵
- منبع تکمیلی تجارتنیوز — «ضوابط حداقل الزامات صیانت از مشتریان مؤسسات اعتباری» ابلاغ شد — ۱۰ آبان ۱۴۰۵
اعتبارسنجی
پیوند تأیید همین خبرمطالب مرتبط
 بازارها · ۱۱ آبان ۱۴۰۵
دلار آزاد دوشنبه به ۲۷۲٫۹ هزار تومان رسید و سکه امامی ۲۶۳ میلیون شد
 اقتصاد · ۱۱ آبان ۱۴۰۵
وزیر راه: درخواست واریز یکجای ۵۰۰ میلیون تا یک میلیارد تومان از متقاضیان نهضت ملی مسکن شدنی نیست
 انرژی · ۱۱ آبان ۱۴۰۵