
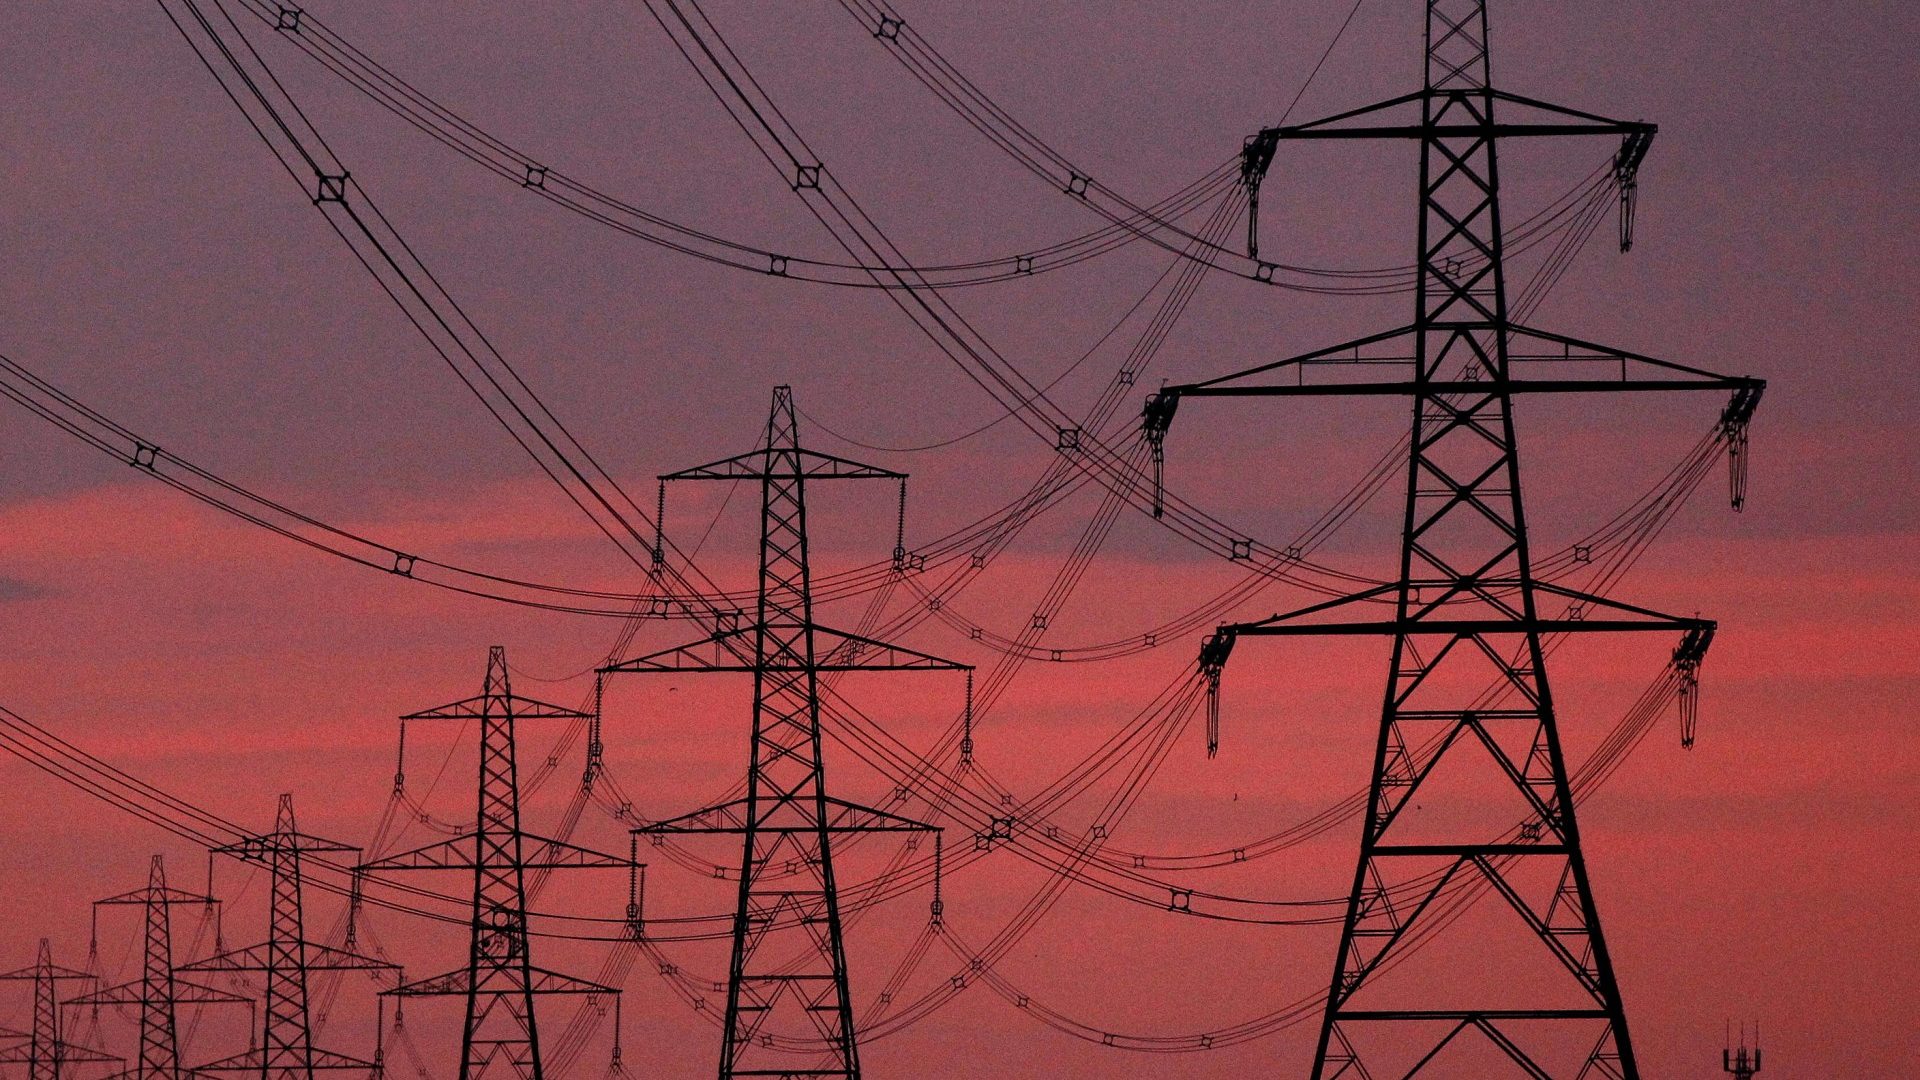
هشدار نسبت به گسترش تهدیدات سایبری به زیرساختهای حیاتی در پی حمله به نیروگاه بریتانیا
گزارشها درباره حمله سایبری به یک نیروگاه بریتانیایی و نمونههایی از اختلال در سیستمهای آب نشان میدهد تهدیدات سایبری به زیرساختهای حیاتی در حال گسترش است و نیاز به بازنگری در آمادگی دولتها و اپراتورها دارد.
هشدار نسبت به گسترش تهدیدات سایبری به زیرساختهای حیاتی در پی حمله به نیروگاه بریتانیا
//www.runama.com/insight/news/”>بخش خبری رونما، به نقل از Al Jazeera،
گزارشها درباره حمله سایبری که یک نیروگاه در بریتانیا را برای چهار روز از مدار خارج کرد، توجهی فراتر از مرزهای این کشور را میطلبد. این رخداد، بهگفته گزارشها، نمایی از چگونگی توسعه درگیری مرتبط با ایران ارائه میدهد و به دولتها و بنگاهها یادآوری میکند که باید برای عرصهای جدید از درگیریها آماده شوند. منابع گزارشدهنده اشاره دارند که تأسیساتی که هدف قرار گرفته نسبتا کوچک بوده و دولت بریتانیا تأکید کرده خطر برای شبکه انرژی وسیعتر وجود نداشته است؛ اما نویسنده هشدار میدهد سنجش اهمیت این حمله صرفاً بر اساس میزان برق از دسترفته خطا است و پرسش مهم برای هر کشوری این است که اگر هدف بزرگتر باشد چه رخ خواهد داد. در گزارش نمونههایی از حملات اخیر علیه سیستمهای آب و فاضلاب در ایالات متحده نیز بررسی شده است. به روایت متن، دستکم دوازده ایالت گزارش حملات سایبری را ثبت کردهاند و در برخی موارد، سیستمهای آب شهری دچار اختلال عملیاتی شدهاند؛ برای مثال در مینهسوتا بیش از سی سیستم آب شهری تحت تأثیر قرار گرفتند و در جورجیا یک حادثه باعث افت فشار آب و اعلامیه جوشاندن آب شد. این رخدادها در گزارش بهعنوان علامتی از تغییر مهم در امنیت سایبری معرفی شدهاند؛ تغییری از تمرکز بر حفاظت اطلاعات به تهدید علیه سامانههایی که کنترل بخشهایی از دنیای فیزیکی را بر عهده دارند. نویسنده مینویسد که بازیگران منتسب به ایران توجه ویژهای به فناوریهای کنترل صنعتی مانند کنترلکنندههای منطقی قابل برنامهریزی (PLC) داشتهاند؛ این فناوریها برای هدایت تجهیزات و فرآیندهای فیزیکی به کار میروند و نهادهای مختلف فعالیتهایی را در بخشهای انرژی، آب و خدمات دولتی شناسایی کردهاند که منجر به اختلال عملیاتی شده یا تلاش برای ایجاد اختلال صورت گرفته است. این نکته نشان میدهد تهدید کنونی فراتر از سرقت داده بوده و تهدید مستقیم به عملکرد زیرساختها را شامل میشود. گزارش تأکید میکند که در جنگ سایبری موقعیت جغرافیایی حفاظتی محسوب نمیشود. سازمانی لازم نیست در تهران یا تلآویو باشد تا درگیر این درگیری شود؛ زیرساختهای هزاران کیلومتر دورتر ممکن است بهواسطه کشوری که در آن فعالیت میکنند، فناوریهایی که استفاده میکنند، تأمینکنندگانشان یا صرفاً بهدلیل فرصت ایجاد اختلال هدف قرار گیرند. همچنین نویسنده هشدار میدهد که هدف هر حمله لزوماً خسارت فاجعهبار نیست؛ بازیگر مهاجم ممکن است به دنبال جمعآوری اطلاعات، ایجاد اختلال محدود، جلب توجه یا اثبات توانایی خود باشد. از این رو رخدادهای کوچک نیز دارای اهمیتاند، زیرا دسترسی کسبشده میتواند گویای قابلیت و نیت مهاجم باشد. مشکل دیگر که دولتها نباید نادیده بگیرند، وابستگی متقابل زیرساختهای حیاتی است. انرژی از ارتباطات، حملونقل، بهداشت، امور مالی و صنعت پشتیبانی میکند؛ ارتباطات زیربنای پرداختها و خدمات اضطراریاند؛ و سیستمهای آب نیازمند برق و کنترلهای دیجیتال هستند. بنابراین حملهای که صرفاً یک بخش را هدف میگیرد میتواند از طریق وابستگیهای متقابل پیامدهای گستردهتری در دیگر بخشها ایجاد کند و نیازی نیست حتماً کل یک شبکه ملی فروبپاشد تا پیامدهای جدی رخ دهد. نویسنده هشدار میدهد که وسوسه طراحی سیاستها صرفاً بر پایه جلوگیری از نفوذ وجود دارد، اما واقعیت این است که هیچ دولتی یا شرکتی نمیتواند مطمئن باشد که هر حمله متوقف خواهد شد. بنابراین اپراتورها باید بدانند پس از نفوذ چه خواهد شد: آیا خدمات حیاتی میتوانند ادامه یابند؟ آیا سیستمها قابلیت ایزوله شدن دارند؟ آیا کنترلهای دستی در دسترس و تمرینشدهاند؟ سرعت بازگردانی عملیات چقدر است؟ و آیا سازمانها وابستگیهای خود به تأمینکنندگان و سامانههای متصل را درک کردهاند؟ در همین راستا گزارش میگوید افبیآی به بهرهبرداران برخی سیستمهای آب در آمریکا توصیه کرده تمرین بازگشت به کنترلهای دستی را انجام دهند، که نشاندهنده پذیرش واقعیتهایی است که اپراتورهای زیرساخت حیاتی با آن مواجهاند: تابآوری در برابر حملات سایبری در نهایت باید شامل توانایی ادامه کار دنیای فیزیکی هنگام ناکامی فناوری باشد. نویسنده نتیجه میگیرد که دولتها و اپراتورها باید اکنون در معرضسنجی و آمادهسازی قرار گیرند، بهویژه در مواردی که فناوریهای عملیاتی از طریق اینترنت قابل دسترسی هستند و امنیت تأمینکنندگان باید بررسی شود. خلاصه هشدار گزارش این است که امنیت سایبری دیگر صرفاً حفاظت از اطلاعات نیست؛ وقتی حملات سایبری میتوانند در تولید و توزیع برق یا تأمین آب اختلال ایجاد کنند، امنیت سایبری بخشی از محافظت از سیستمهای حیاتی است که ادامه حیات اجتماعی را تضمین میکنند. آماده نشدن و کشف ضعفها در جریان یک حمله جدی بسیار پرهزینه خواهد بود.
منابع
- منبع اصلی Al Jazeera
اعتبارسنجی
پیوند تأیید همین خبرگزارش و راستیآزمایی خبرهای ایران و جهان؛ هر ادعا با منبع و تاریخ.
مطالب مرتبط
 امنیت و ژئوپلیتیک · ۱۱ آبان ۱۴۰۵
ترامپ و جنگ فرسایشی ایران؛ آیا فشار حداکثری علیه آمریکا عمل میکند؟ | تحلیل ۳۶۰
 امنیت و ژئوپلیتیک · ۱۱ آبان ۱۴۰۵
گرگاش: رابطه با ایران برمیگردد، اعتماد نه؛ معنای این تفکیک برای تهران چیست؟
 امنیت و ژئوپلیتیک · ۱۱ آبان ۱۴۰۵