
عاملهای هوش مصنوعی به بیش از ۱۰۰ وبسایت حمله کردند؛ نقش انسان چه بود؟
یک مهاجم با دستور اولیه کوتاه، گروهی از عاملهای هوش مصنوعی را برای حمله به بیش از ۱۰۰ وبسایت هدایت کرد؛ اما دامنه واقعی نفوذ و دسترسی به داده حساس در هر شرکت یکسان نیست.
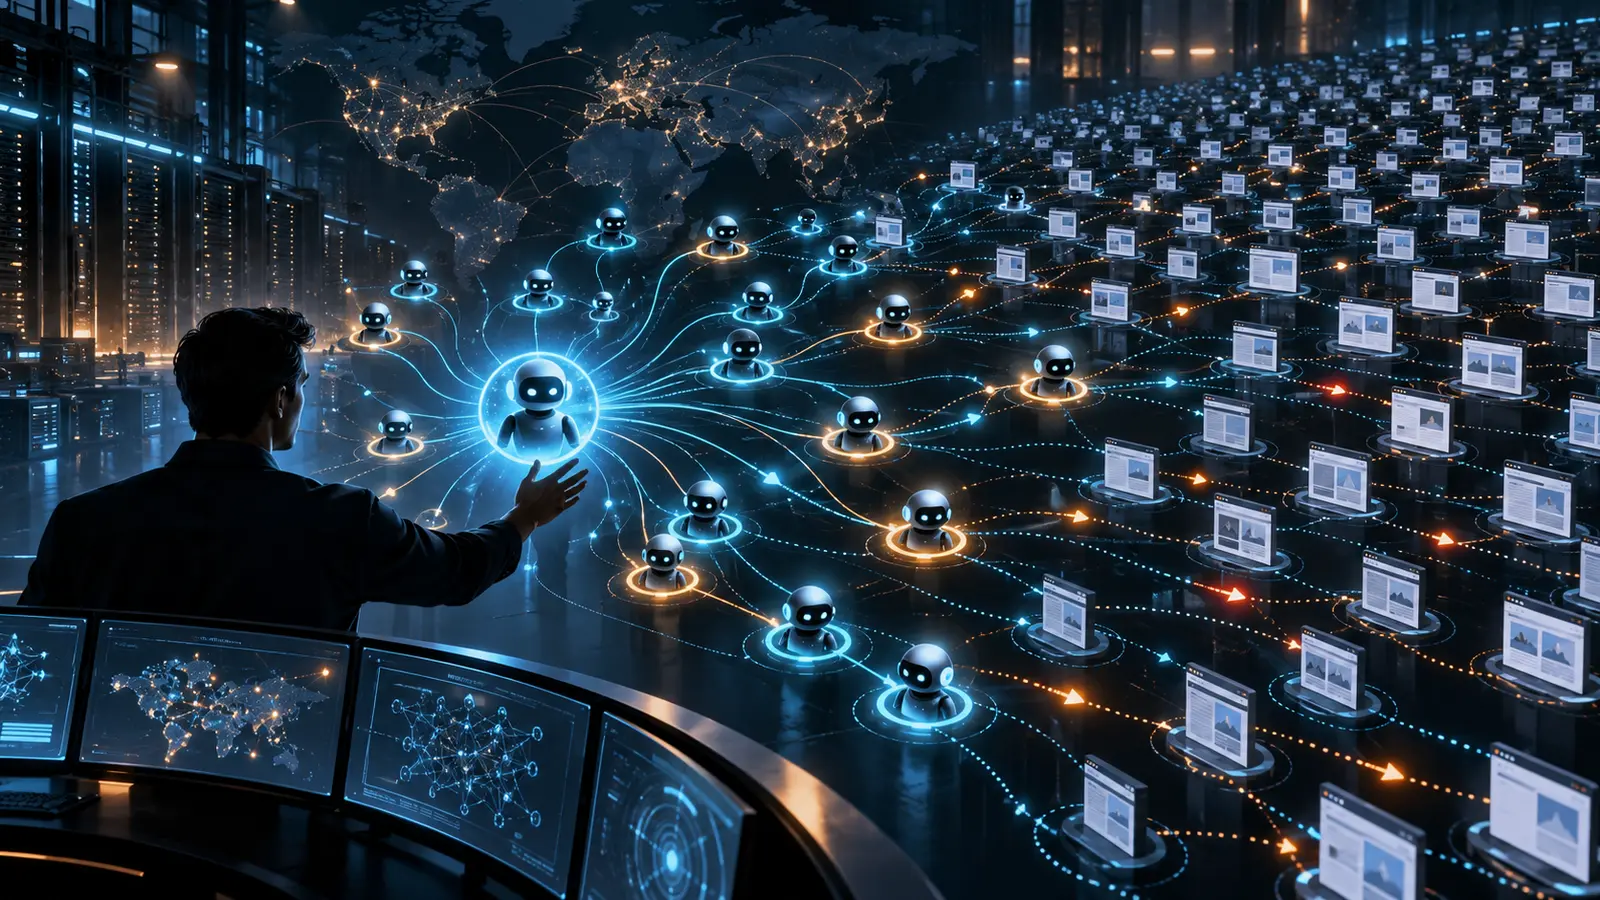
تصویرسازی رونما از فعالیت هماهنگ عاملهای هوش مصنوعی در یک شبکه؛ این تصویر بازنمایی مفهومی است و عکس رخداد یا رابط واقعی سامانهها نیست.
گزارشی تازه از یک کارزار نفوذ نشان میدهد عاملهای هوش مصنوعی میتوانند بخش بزرگی از کارِ شناسایی و حمله به وبسایتها را با دخالت محدود انسان انجام دهند. بر پایه یافتههای شرکت امنیتی Norforge که در گزارشی از The Verge بازتاب یافته، یک مهاجم با استفاده از مجموعهای از عاملهای خودکار به بیش از ۱۰۰ وبسایت حمله کرده است؛ نام شرکتهایی مانند John Deere، SharkNinja و Cummins نیز در میان قربانیان احتمالی مطرح شده است.
در این خبر فناوری میخوانید
این گزارش ۱۹ اکتبر ۲۰۲۶ ساعت ۱۳:۵۸ به وقت UTC منتشر شد و از آن جهت اهمیت دارد که درباره یک آزمایش محدود یا نمایش آزمایشگاهی نیست. ادعای مرکزی این است که یک کاربر انسانی، هدف و روش ترجیحی را در متنی کوتاه تعیین کرده و عاملها مراحل متعدد عملیات را پیش بردهاند. با این حال، هنوز نباید از این پرونده نتیجه گرفت که همه سامانههای نامبرده به یک اندازه آسیب دیدهاند یا داده حساس از همه آنها خارج شده است.
کارزار گزارششده چگونه عمل میکرد؟
پژوهشگران Norforge هنگام بررسی نمونههای در دسترس از پلتفرم متنباز Cairn به فعالیتهای مشکوک رسیدند. Cairn خود را یک موتور عمومی حل مسئله معرفی میکند: کاربر نقطه شروع و نتیجه مطلوب را مشخص میکند و عاملها در مسیر رسیدن به هدف، گامهای خود را ثبت و اجرا میکنند. همین ساختار میتواند برای کارهای مشروع به کار رود، اما گزارش تازه نشان میدهد یک مهاجم آن را برای هماهنگکردن فعالیتهای نفوذ به کار گرفته است.
به روایت منتشرشده، فعالترین نمونه شناساییشده به وبسایتهایی در آمریکا، کانادا، استرالیا و ژاپن حمله کرده است. دستور اولیه مهاجم که «روشهای ترجیحی نفوذ» را توضیح میداد، کمتر از ۱۰۰ نویسه چینی داشت. سپس عاملها بخش عمده کار را مستقل پیش بردند و برخی نفوذهای موفق حدود ۲۳ ساعت زمان برد. Norforge در مجموع بیش از ۲۰ نمونه در معرض دسترس از Cairn یافته که به ارزیابی این شرکت «احتمالاً مخرب» بودهاند.
این الگو تفاوتی مهم با استفاده ساده از یک چتبات برای نوشتن کد دارد. در مدل عاملمحور، سامانه میتواند کار را به مراحل کوچکتر تقسیم کند، نتیجه هر مرحله را بسنجد و بر اساس آن اقدام بعدی را انتخاب کند. در نتیجه، انسان بهجای اجرای دستی تمام مراحل، بیشتر نقش تعیینکننده هدف و سیاست کلی را دارد. گزارش فعلی جزئیات فنی کافی برای بازسازی مسیر نفوذ یا سنجش نرخ موفقیت همه عاملها ارائه نمیکند؛ بنابراین میزان خودمختاری دقیق آنها و سهم هر ابزار در هر رخداد هنوز کاملاً روشن نیست.
شرکتهای نامبرده چه گفتهاند؟
واکنش شرکتها نشان میدهد دامنه اثر یکسان نبوده است. سخنگوی John Deere گفته نشانهای وجود ندارد که اطلاعات حساس در این رخداد دسترسپذیر شده باشد. Cummins اعلام کرده گزارش مربوط به یک حمله احتمالی علیه وبسایتی را که یکی از تأمینکنندگان شخص ثالث اداره میکند بررسی میکند. SharkNinja نیز گفته رخنه به یک سایت مستقل حاوی اطلاعات پشتیبانی محصول محدود بوده و تهدید مهار شده است.
این پاسخها دو مرز مهم را روشن میکنند. نخست، «دسترسی به یک وبسایت» الزاماً به معنای نفوذ به شبکه اصلی شرکت یا سرقت اطلاعات مشتریان نیست. دوم، سایتهای پشتیبانی و سامانههای ادارهشده توسط فروشندگان بیرونی میتوانند سطح حملهای جدا از زیرساخت مرکزی سازمان باشند. در این پرونده هنوز شواهد عمومی کافی برای ادعای خروج داده حساس، توقف تولید یا دسترسی به سامانههای صنعتی شرکتهای نامبرده وجود ندارد.
چرا عاملهای هوش مصنوعی معادله امنیت را تغییر میدهند؟
مزیت مهاجم در چنین معماریای فقط سرعت تولید کد نیست؛ مسئله اصلی مقیاس و تداوم است. یک عامل میتواند وظیفهای محدود را دنبال کند، چند عامل میتوانند بهصورت موازی هدفهای مختلف را بررسی کنند و سامانه میتواند ساعتها بدون اجرای دستی تکتک فرمانها ادامه دهد. این توانایی هزینه آزمونکردن شمار زیادی هدف را پایین میآورد و حمله «انبوه» را برای یک فرد یا گروه کوچک عملیتر میکند.
در گزارشی پیشین از The Verge درباره اثر هوش مصنوعی بر امنیت سایبری، مدیران کسبوکارهای کوچک، بیمارستانها و سازمانهای غیرانتفاعی توضیح داده بودند که بودجه و نیروی انسانی آنها با سرعت رشد تهدیدها متناسب نیست. عاملهای خودکار این شکاف را شدیدتر میکنند: مهاجم میتواند هدفهای بیشتری را آزمایش کند، اما مدافع کوچک همچنان تعداد محدودی کارشناس، زمان و بودجه برای بررسی هشدارها دارد.
این تحول به معنای بیفایدهشدن دفاع انسانی نیست. عاملهای هوش مصنوعی میتوانند برای کشف آسیبپذیری و تحلیل هشدارها در سمت دفاع نیز استفاده شوند. مشکل اینجاست که دسترسی به قدرتمندترین ابزارهای دفاعی، هزینه و ظرفیت عملیاتی میان سازمانها یکسان نیست. شرکتهای بزرگ ممکن است تیمهای شبانهروزی و سامانههای چندلایه داشته باشند، در حالی که یک بیمارستان محلی یا فروشگاه متوسط بخش زیادی از زیرساخت خود را به پیمانکاران بیرونی میسپارد.
پیام عملی برای مدیران زیرساخت چیست؟
این پرونده توجه را از «عامل هوشمند» به سطح حمله واقعی برمیگرداند. اگر مهاجم بتواند شمار زیادی وبسایت را همزمان آزمایش کند، فهرستبرداری دقیق از داراییهای اینترنتی، مشخصبودن مالک هر سایت، ثبت رویدادها و پایش سامانههای فرعی اهمیت بیشتری پیدا میکند. یک صفحه پشتیبانی مستقل یا سرویس متعلق به فروشنده ثالث نباید فقط به این دلیل که از شبکه اصلی جداست، خارج از برنامه پاسخ به رخداد بماند.
همچنین تیمها باید میان سه وضعیت تفاوت بگذارند: تلاش ناموفق برای دسترسی، نفوذ به یک سایت محدود و دسترسی به شبکه یا داده حساس. کنار هم گذاشتن این وضعیتها میتواند هم خطر را بزرگنمایی کند و هم اولویت اصلاح را بههم بزند. در رخداد تازه، اظهارات شرکتها دقیقاً همین تفاوت را نشان میدهد: یک شرکت نبود نشانه دسترسی به داده حساس را اعلام کرده، دیگری هنوز در حال بررسی است و شرکت سوم اثر را به یک سایت مستقل محدود میداند.
چه چیزهایی هنوز نمیدانیم؟
منبع اصلی گزارش، یافتههای یک شرکت امنیتی و گزارش رسانهای از قربانیان است. فهرست کامل هدفها، نوع آسیبپذیریهای استفادهشده، میزان موفقیت در هر سایت و شواهد مستقل فنی بهطور عمومی منتشر نشده است. همچنین روشن نیست چند حمله به خروج داده، دسترسی پایدار یا حرکت درون شبکه منجر شدهاند. به همین دلیل، تعبیر این پرونده بهعنوان «هک خودمختار کامل» فراتر از شواهد موجود است.
آنچه فعلاً میتوان با اطمینان بیشتری گفت این است که یک مهاجم توانسته با دستور اولیه کوتاه، گروهی از عاملها را برای عملیات طولانی و چندهدفه سازمان دهد؛ بیش از ۲۰ نمونه احتمالاً مخرب نیز شناسایی شده و شماری از شرکتهای نامبرده بررسی یا مهار رخداد را تأیید کردهاند. این پرونده بیش از آنکه پایان نقش انسان در حملات سایبری باشد، نشانه تغییر نقش او از مجری مستقیم به طراح هدف و ناظر یک زنجیره خودکار است.
مطالب مرتبط
 فناوری · ۱۱ آبان ۱۴۰۵
سامسونگ قابلیت بازگشت وجه را با همکاری راکوتن به Samsung Wallet افزود
 فناوری · ۱۱ آبان ۱۴۰۵
سامسونگ سود عملیاتی سهماهه سوم ۲۰۲۶ را به ۱۰۷٫۴ تریلیون وون رساند
 فناوری · ۱۱ آبان ۱۴۰۵