
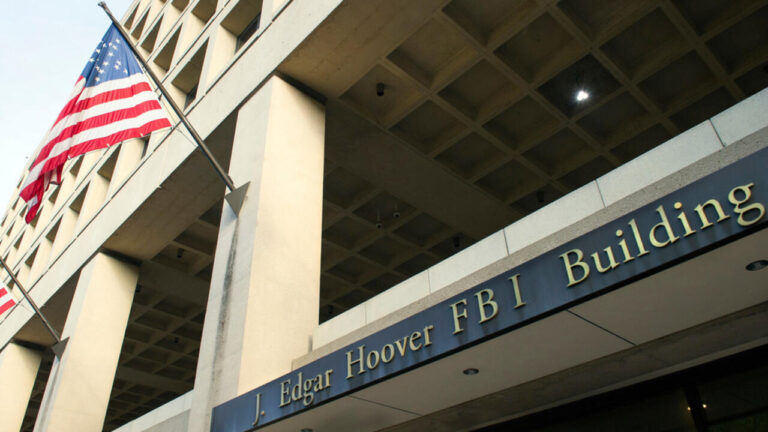
افبیآی نفوذ احتمالی به پایگاه ملی سوابق جنایی خود را بررسی میکند
دو منبع آگاه میگویند افبیآی نفوذ احتمالی به NCIC را بررسی میکند؛ پایگاهی که پلیس آمریکا برای حکمهای قضایی و سوابق کیفری به آن تکیه دارد. تأیید رسمی هنوز منتشر نشده است.
 امید شهبازی
افبیآی در حال بررسی نفوذ احتمالی به پایگاه داده افبیآی است که پلیس سراسر آمریکا برای بررسی حکمهای قضایی و سوابق کیفری از آن استفاده میکند. دو نفر آگاه از تحقیقات میگویند این نفوذ در روزهای اخیر کشف شده است. نام این پایگاه «مرکز ملی اطلاعات جنایی» است و به اختصار NCIC خوانده میشود.
اگر این گزارش درست باشد، دومین رخنهٔ شناختهشده در سامانههای افبیآی طی چند ماه اخیر است. تا شامگاه جمعه ۲۹ آبان، این نهاد دربارهٔ موضوع علناً چیزی نگفته بود و به درخواستها برای اظهارنظر فوراً پاسخ نداد. پس فعلاً با خبری سروکار داریم که به گفتهٔ منابع ناشناس تکیه دارد، نه با بیانیهٔ رسمی.
NCIC همان سامانهای است که پلیس هنگام توقف یک خودرو سراغش میرود
NCIC از ژانویهٔ ۱۹۶۷ فعال است، یعنی نزدیک شصت سال. فرض کنید پلیسی در جادهای رانندهای را نگه میدارد. او میتواند همانجا بپرسد که آیا برای این فرد حکم قضایی صادر شده یا نه. پاسخ از پایگاهی میآید که مأموران فدرال، ایالتی و محلی هر روز در آن اطلاعات ثبت میکنند و از آن میخوانند. همین گستردگی، آن را به یکی از حساسترین سامانههای تبادل اطلاعات پلیسی آمریکا تبدیل کرده است.
یک مقام سابق افبیآی که پروندههای گروههای جرایم سایبری را پیگیری میکرد، نگرانیاش را فقط به دسترسی هکرها به اطلاعات محدود نمیکند. به گفتهٔ او پرسش مهمتر این است که آیا مهاجمان میتوانند دقت دادههایی را که مأموران به آن تکیه میکنند خراب کنند. معنایش ساده است: پایگاهی که قرار است بگوید فرد روبهروی پلیس تحت تعقیب هست یا نه، اگر رکوردهایش دستکاری شود، دیگر کمک نیست و خودش به خطر تبدیل میشود.
این نگرانی بیسابقه نیست، چون افبیآی چند ماه پیش هم با ادعای رخنه روبهرو شده بود.
رخنهٔ دوم، چند ماه پس از ادعای هکرها دربارهٔ سایت استخدام افبیآی
در سپتامبر، گروهی به نام ShinyHunters مدعی شد به افبیآی نفوذ کرده و دادههای هزاران کارمند و متقاضی کار را دزدیده است. این گروه به سرقت گستردهٔ داده و اخاذی دیجیتال شناخته میشود، یعنی قربانی را تهدید میکند که اگر پول ندهد، اطلاعات دزدیدهشده منتشر میشود. ادعا دربارهٔ سایت استخدام افبیآی، یعنی FBIjobs.gov، بود. افبیآی اعلام کرد از ادعاها خبر دارد و بررسی میکند. این نهاد همچنین گفت هنوز معلوم نیست نقطهٔ نفوذ یک شرکت ثالث بوده یا خود شبکهٔ افبیآی.
ShinyHunters گفت انگیزهاش پول نیست و میخواهد افبیآی هشداری را که در ماه مه دربارهٔ این گروه منتشر کرده بود پس بگیرد. هکرها مدعی شدند از یک آسیبپذیری ناشناخته در نرمافزار منابع انسانی شرکت اوراکل استفاده کردهاند. چنین ضعفی را «روز صفر» مینامند، یعنی ضعفی که سازنده هنوز از آن خبر ندارد یا اصلاحش نکرده است. گروه نمونهای از دادهها را هم برای رسانهها فرستاد که شامل نام، شمارهٔ تلفن و نشانی خانهٔ حدود پنج هزار کارمند بود. بخشی از این نمونهها بعدها واقعی به نظر رسید، اما ادعای گستردهٔ گروه بهطور مستقل تأیید نشد.
بنا بر گزارشها، پلیس بعدها یک پژوهشگر و نویسندهٔ کانادایی امنیت سایبری را به ظن ارتباط با آن رخنه بازداشت کرد و او با اتهامهایی روبهروست. در همان ماهها، شماری از کارمندان افبیآی هم شکایت کردند که دربارهٔ اینکه اطلاعاتشان لو رفته یا نه، توضیح کافی نگرفتهاند. تاکنون گزارشی منتشر نشده که رخنهٔ تازه را به همان گروه یا همان شیوه نسبت بدهد. اتصال این دو ماجرا فقط در این است که هر دو از سامانههای افبیآیاند و فاصلهٔ آنها چند ماه است.
بیشتر بخوانید: هکرها مدعی سرقت اطلاعات کارکنان افبیآی شدند؛ منشأ نفوذ نامشخص است
هفتهای که پرواز، بانک و کاربران مایکروسافت هم اختلال دیدند
خبر نفوذ احتمالی به NCIC در پایان هفتهای رسید که مقامهای آمریکایی از چند اختلال فنی پشتسرهم نگران شده بودند. سازمان هوانوردی فدرال آمریکا دچار اختلالی سراسری شد که پروازها را متوقف کرد و بیش از ۱۸ هزار پرواز را تحت تأثیر گذاشت. علت این اختلال خرابی فنی اعلام شد، نه حملهٔ سایبری. بنا بر گزارشها، سه بانک بزرگ آمریکایی یعنی جیپیمورگان، بانک آمریکا و ولز فارگو هم در هفتهٔ گذشته اختلال در بانکداری اینترنتی داشتند و مشتریان نمیتوانستند به حسابشان دسترسی پیدا کنند یا پول جابهجا کنند. در همین بازه، قطعی جهانی هم صدها میلیون کاربر مایکروسافت را درگیر کرد.
این فهرست ممکن است حس یک زنجیرهٔ هماهنگ بدهد، اما شواهدی برای آن منتشر نشده است. گزارشها تصریح میکنند نشانهای وجود ندارد که این اختلالها به رخنهٔ احتمالی افبیآی مربوط باشند. همزمانی چند اتفاق، بهتنهایی علت مشترک را ثابت نمیکند. فعلاً فقط میشود گفت اعتماد عمومی به زیرساخت دیجیتال آمریکا در این هفته زیر فشار بوده است.
بیشتر بخوانید: توقف سراسری پروازهای آمریکا؛ سناتورها خواستار توقف ارتقای روترهای FAA شدند
بیشتر بخوانید: خدمات دیجیتال چیس و چند بانک بزرگ آمریکا دچار اختلال فنی شد
رئیس افبیآی از دفاع سایبری گفت و کاخ سفید مدیر این حوزه را عوض کرد
کاش پاتل، رئیس افبیآی، پنجشنبه ۲۸ آبان در یک مصاحبهٔ تلویزیونی از تلاشهای این نهاد برای تقویت امنیت سایبری گفت. او دربارهٔ «عملیات سپر زمستانی» حرف زد، طرحی که شرکتها را به بهروزرسانی سامانههای آسیبپذیر و تقویت دفاع دیجیتال تشویق میکرد. بنا بر گزارشها، این طرح ماهها پیش به پایان رسیده بود، اما پاتل آن را مثل کاری در جریان توصیف کرد و گفت دولت فعلی کارهایی را انجام داده که دولتهای قبلی نکرده بودند. گزارشها میگویند او در آن گفتوگو به نفوذ احتمالی به NCIC اشاره نکرد، در حالی که مقامهای افبیآی همان زمان مشغول بررسی آن بودند.
همان روز کاخ سفید کریستن دیویس را سرپرست دفتر ملی امنیت سایبری معرفی کرد. این انتصاب بخشی از جابهجایی گستردهتر در رهبری امنیت سایبری دولت ترامپ بود. دولت در این هفته میکوشد نگرانی عمومی دربارهٔ آمادگی سایبری کشور را کم کند، اما خبر NCIC این پیام را سختتر میکند. پاتل هم بر وعدهٔ خود تأکید کرد که هر کس آمریکاییها را هدف قرار دهد، پیگیری خواهد شد.
بیشتر بخوانید: کریستن دیویس سرپرست دفتر ملی امنیت سایبری آمریکا شد
چه چیزی هنوز تأیید نشده است؟
افبیآی نفوذ به NCIC را علناً تأیید نکرده است. گزارش اولیه بر گفتهٔ دو نفر آگاه از تحقیقات تکیه دارد و رسانههای دیگر آن را از همان منبع بازتاب دادهاند، پس تأییدی مستقل از دو منبع نیست. هنوز مشخص نیست مهاجمان چطور وارد شدهاند و آیا دادهای فقط دیده شده، کپی شده یا تغییر کرده است. اینکه چه کسی پشت نفوذ است هم اعلام نشده و هیچ گروهی تا اینجا مسئولیتش را بر عهده نگرفته یا به آن نسبت داده نشده است.
به همین دلیل نباید از ادعای «هک شدن افبیآی» نتیجه گرفت که همهٔ سوابق جنایی آمریکا لو رفته یا دستکاری شده است. چنین چیزی نه گفته شده و نه اثبات شده. آنچه گزارش شده، «نفوذ احتمالی» و «بررسی در جریان» است.
خلاصهٔ ماجرا ساده است: افبیآی به گفتهٔ دو منبع، نفوذی احتمالی به پایگاهی را بررسی میکند که پلیس آمریکا هر روز به آن تکیه دارد. قدم بعدی که باید دید، بیانیهٔ رسمی این نهاد دربارهٔ دامنهٔ نفوذ و تغییر یا برداشت دادههاست.
منابع اصلی تحقیق
- جروزالم پست (به نقل از رویترز) — گزارش نفوذ دوم به مرکز ملی اطلاعات جنایی افبیآی — ۲۱ نوامبر ۲۰۲۶
- ذیویک — دومین نفوذ به پایگاه داده افبیآی، عملیات سپر زمستانی و جابهجایی در امنیت سایبری کاخ سفید — ۲۱ نوامبر ۲۰۲۶
- اگزمینر (متن رویترز) — پایگاه داده اطلاعات جنایی افبیآی هک شد؛ اختلالهای مایکروسافت و پروازها — ۲۱ نوامبر ۲۰۲۶
- فدرال نیوز نتورک (متن آسوشیتدپرس) — بررسی افبیآی دربارهٔ ادعای نفوذ به سایت استخدام — سپتامبر ۲۰۲۶
- کامپیوتینگ — ادعای ShinyHunters دربارهٔ نفوذ به افبیآی و سرقت داده — سپتامبر ۲۰۲۶
- کمیتهٔ امنیت داخلی سنای آمریکا — شهادت دربارهٔ تاریخچه و کارکرد NCIC (فعال از ۱۹۶۷)
سوالات متداول
مرکز ملی اطلاعات جنایی آمریکا یا NCIC چیست؟
NCIC پایگاه دادهای است که پلیس فدرال، ایالتی و محلی در آمریکا برای تبادل اطلاعات دربارهٔ حکمهای قضایی، سوابق کیفری و استعلام پیشینه از آن استفاده میکنند. این سامانه از ژانویهٔ ۱۹۶۷ فعال است.
آیا افبیآی نفوذ به NCIC را تأیید کرده است؟
تا شامگاه جمعه ۲۹ آبان، نه. گزارش بر گفتهٔ دو نفر آگاه از تحقیقات تکیه دارد و افبیآی علناً چیزی دربارهٔ آن نگفته بود.
این نفوذ احتمالی چه ربطی به هک سایت استخدام افبیآی در سپتامبر دارد؟
تاکنون گزارشی دو رخداد را به یک مهاجم نسبت نداده است. اتصال آنها فقط این است که اگر گزارش درست باشد، دومین رخنهٔ شناختهشده در سامانههای افبیآی طی چند ماه اخیر است.
آیا اختلالهای پروازی، بانکی و مایکروسافت به این نفوذ مربوطاند؟
گزارشها میگویند نشانهای از ارتباط این اختلالها با نفوذ احتمالی به افبیآی وجود ندارد. اختلال سازمان هوانوردی فدرال آمریکا هم به خرابی فنی نسبت داده شده است.
چه چیزی دربارهٔ این نفوذ هنوز معلوم نیست؟
مشخص نیست مهاجمان چطور وارد شدهاند، چه کسی پشت آن است و آیا دادهای فقط دیده شده، کپی شده یا تغییر کرده است.
 مژگان آذری
 مهدی رستگار
 شهاب امینی