
هک حالا در ژاپن صورتحساب دارد: GMO پنج هزار ین غرامت میدهد و سهامش تا ۱۶ درصد میریزد
گروه GMO پس از نفوذ به سرویس ابریاش به همهی کاربران پنج هزار ین میدهد و زیان معاملات غیرمجاز را جبران میکند؛ Park24 هم سه هزار ین پرداخته است. تحلیل اینکه هزینهی هک را چه کسی میپردازد.
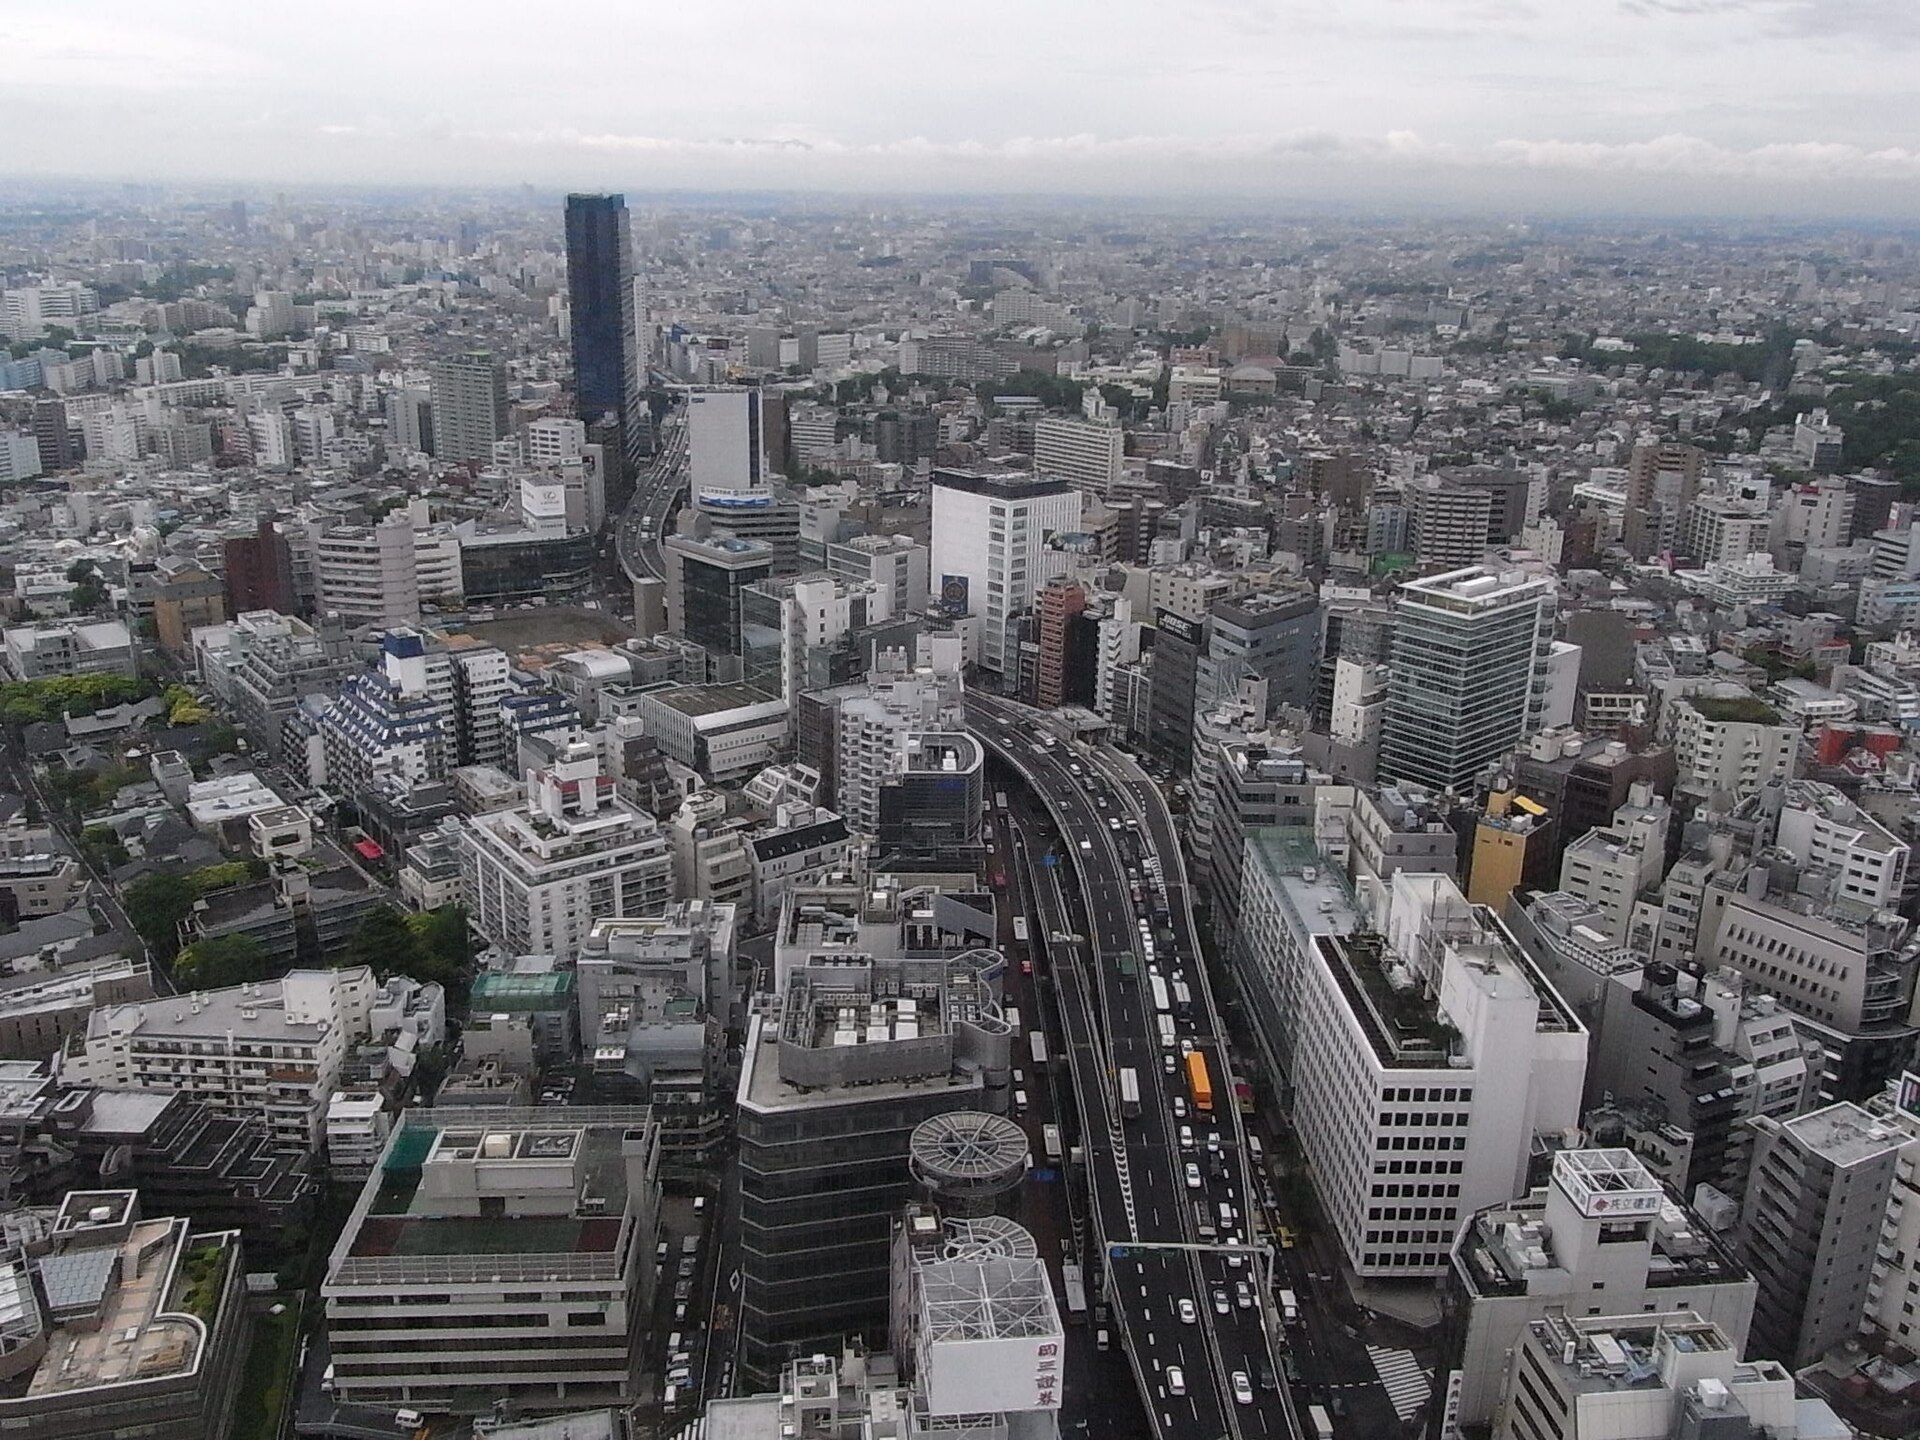
برج سرولین در شیبویای توکیو، محل دفتر مرکزی گروه GMO Internet (عکس آرشیوی، ویکیمدیا کامنز؛ ثبتشده با نام «RICOH R8 User»)
گروه GMO Internet، ارائهدهندهی خدمات اینترنتی و مالی آنلاین در ژاپن، روز یکشنبه ۲۵ اکتبر ۲۰۲۶ اعلام کرد به همهی مشتریان سرویس ابریای که هدف نفوذ شده، پنج هزار ین (حدود ۳۲ دلار) «کمک حسننیت» میدهد و زیانهای ناشی از معاملات غیرمجاز را هم جبران میکند. روز دوشنبه ارزش سهم این گروه تا حدود ۱۶ درصد افت کرد و به پایینترین سطح چهار ماه رسید، در حالی که شاخص توپیکس ۰٫۲ درصد بالا رفت. چند روز پیشتر شرکت Park24، اپراتور سرویس خودروی اشتراکی «تایمز»، برای نشت اطلاعات مشتریان سه هزار ین پرداخت و زیان فوقالعادهی ۵٫۵ میلیارد ینی را اعلام کرده بود.
در این تحلیل میخوانید
در یک نگاه
- گروه GMO پنج هزار ین به هر مشتری، شش ماه سرویس جایگزین رایگان و جبران زیان معاملات غیرمجاز را وعده داده است؛ مدیرعامل میگوید همهی هزینهها بر عهدهی خود شرکت است (گزارشهای ۲۴ تا ۲۶ اکتبر).
- تا ۲۶٬۷۳۹ سرور سرویس «دسکتاپ ابری» ممکن است متأثر شده باشند؛ این عدد دامنهی احتمالی است، نه شمار تأییدشدهی نفوذ.
- مهاجمان بهگفتهی GMO باج خواستهاند؛ خبرگزاری رویترز رقم ۵۰ میلیون دلار رمزارز را نوشته و شرکت پرداخت نمیکند.
- دولت ژاپن اعلام کرده بستهی اضطراری مقابله با حملات سایبری را تا هفتهی آینده تدوین میکند.
پرسش محوری: وقتی مشتری ضرر میکند، صورتحساب به چه کسی میرسد؟
در دو پروندهی هفتهی گذشته، شرکتها پیش از هر حکم قضایی یا جریمهی نهادی، خودشان به سراغ پرداخت غرامت رفتند. پرسش این تحلیل همین است: این پرداختها نشانهی تغییر قاعدهاند یا فقط ابزار مهار بحران؟ پاسخ مقدماتی این است که بازار سرمایه عملاً مقرراتگذار شده است. بر اساس شواهد خواندهشده، سقوط سهام GMO در یک روز بزرگتر از رقم هر پرداخت اعلامشده به مشتری است؛ اما هیچ منبعی هنوز جمع هزینهی غرامت را محاسبه نکرده است.
پروندهی GMO: از گزارش یک کاربر تا غرامت همگانی
سرویس مورد حمله «دسکتاپ ابری» است؛ محیط ویندوز ابری و راهدور که کاربران، از جمله معاملهگران ارز، برای اجرای رباتهای معاملاتی خودکار روی آن حساب باز میکنند. رباتها شبوروز کار میکنند و اطلاعات ورود به حسابهای کارگزاری روی همین سرورها نگهداری میشود، بنابراین نفوذ به این سرورها مستقیماً به حساب معاملاتی مشتریان میرسد.
- ۱۹ اکتبر ۲۰۲۶پرسش یک کاربر نخستین نشانهی مشکل میشود.
- ۲۰ اکتبر ۲۰۲۶برنامهی غیرمجاز روی بخشی از سرورها پیدا میشود.
- ۲۱ اکتبر ۲۰۲۶شرکت نفوذ را اعلام میکند و سرورهای همهی پلنها را یکییکی خاموش میکند.
- ۲۲ اکتبر ۲۰۲۶شرکت میگوید اطلاعات ورود به حسابهای کارگزاری ذخیرهشده روی سرورها ممکن است برداشت و استفاده شده باشد.
- ۲۴ اکتبر ۲۰۲۶غرامت پنجهزارینی برای همهی کاربران و جبران زیان معاملات غیرمجاز اعلام میشود.
- ۲۵ اکتبر ۲۰۲۶مدیرعامل در وبلاگ خود عذرخواهی میکند و میپذیرد پیشتر هشدار داخلی وجود داشته است.
دامنهی جبران محدود و روشن تعریف شده است: زیانهای محققشده و کارمزدهایی که تحقیقات شرکت به نفوذ نسبت دهد، حتی اگر بورس یا کارگزار پسدادن آن را نپذیرد. زیان ناشی از نوسان بازار و سود موردانتظار از جبران بیرون است. شرکت همچنین شش ماه سرویس جایگزین رایگان میدهد و میگوید هنوز نمیتواند اثر این پرداختها بر سود را حساب کند.
انتقاد عمومی بر قاعدهی پنجهزارینی متمرکز شد: «میخواهید با پنج هزار ین پرونده را ببندید؟» پاسخ مدیرعامل این بود که این مبلغ فقط «نشانهی حسننیت در اقدام اولیه» است و زیان واقعی جداگانه جبران میشود. تفاوت دو لایه مهم است: پنج هزار ین تقریباً غرامت مزاحمت و نگرانی است، اما لایهی دوم است که به ریسک مالی واقعی پاسخ میدهد.
اعترافی که پرونده را متفاوت میکند
مدیرعامل نوشته است هکرهای کلاهسفید خود گروه پیشتر مشکلات را به بخش عملیاتی گوشزد کرده بودند، اما پاسخ، با درنظرگرفتن دسترسپذیری سرویس و اولویتهای دیگر، «از نظر عمق و سرعت کافی نبود» و مهاجمان از همین شکاف استفاده کردند. این جمله، دستکم در روایت خود شرکت، مسئله را از «حملهی غافلگیرکننده» به «اولویتبندی داخلی» نزدیک میکند.
رویترز به نقل از مدیرعامل مینویسد مهاجمان تهدید کردهاند در صورت نپرداختن باج اطلاعات شرکت و مشتریان را منتشر کنند و ۵۰ میلیون دلار رمزارز خواستهاند؛ شرکت نپرداخت و با پلیس همکاری میکند. عنوان یک گزارش تلویزیونی ژاپنی در جستوجو رقم حدود ۱۶۰ میلیون ین را نشان میداد که متن آن خوانده نشد؛ بنابراین مبلغ دقیق باج و اختلاف این دو رقم تأییدنشده است.
Park24: الگویی که از یک شرکت فراتر میرود
Park24 که سرویس خودروی اشتراکی «تایمز» را اداره میکند، روز جمعه اعلام کرد پس از نشت اطلاعات شخصی ماه گذشته به مشتریان خود سه هزار ین پرداخت میکند، دیگر تصویر مدارک شناسایی را پس از تأیید ثبتنام نگه نمیدارد و از محل واکنش به حمله و غرامت ۵٫۵ میلیارد ین زیان فوقالعاده ثبت میکند. این رقم با نرخ ۱۵۶٫۸۱ ین به ازای هر دلار که خبرگزاری به کار برده، حدود ۳۵ میلیون دلار میشود (محاسبهی رونما).
| مورد | GMO Internet | Park24 |
|---|---|---|
| نوع رویداد | نفوذ به سرویس ابری مورداستفاده در معاملات ارز | نشت اطلاعات شخصی مشتریان خودروی اشتراکی |
| غرامت هر مشتری | ۵٬۰۰۰ ین بهعلاوه جبران زیان معاملات غیرمجاز | ۳٬۰۰۰ ین |
| هزینهی اعلامشده | هنوز محاسبه نشده | زیان فوقالعادهی ۵٫۵ میلیارد ین |
| واکنش بازار | افت حدود ۱۶ درصدی سهام در یک روز | در منبع خواندهشده گزارش نشده |
دو پرونده یک وجه مشترک دارند: غرامت پیش از روشنشدن هزینهی نهایی اعلام شده است. شرکتها بهنظر میرسد ترجیح دادهاند اعتماد مشتری را زودتر بخرند تا اینکه منتظر دعوی بمانند.
بازار و دولت چه میگویند؟
ارزش بازار GMO در پایان جمعه ۲٫۶ میلیارد دلار بود؛ افت نزدیک به ۱۶ درصدی دوشنبه، با همان رقم، چند صد میلیون دلار از ارزش آن کاسته است (برآورد تقریبی رونما). این تنها یک حرکت یکروزه است و نمیتوان آن را فقط به نفوذ نسبت داد، هرچند خبرگزاری تغییر شاخص کل را ۰٫۲ درصد مثبت ذکر کرده است. برای دنبالکردن بازارهای جهانی و ین میتوانید از نقشه بازار رونما استفاده کنید.
در سطح سیاستی، نخستوزیر ژاپن، سانائه تاکایچی، گفته بستهی اضطراری مقابله با حملات سایبری تا هفتهی آینده آماده میشود و دولت روز جمعه تیمی را برای شبیهسازی حملات با هوش مصنوعی و کشف نقاط ضعف تشکیل داده است. GMO هم از دولت خواسته «دفاع سایبری فعال» را، که میتواند شامل خنثیسازی سرورهای متخاصم باشد، بهکار گیرد؛ مدیرعامل تأکید کرده این بهمعنای انتقال بار مالی به دولت نیست و هزینهی غرامت، محیط جایگزین و بازسازی سامانه بر عهدهی خود شرکت است.
همزمان، هفتهی گذشته سایتهای دولتی و شرکتی در ژاپن، اروپا و جاهای دیگر پس از افشای نقصهای بحرانی PHP از دسترس خارج شدند؛ جزئیات فنی این نقصها در تحلیل PHP2Shell آمده است. رویترز تصریح میکند GMO ارتباطی میان حملهی خود و این نقصها نیاورده است، پس این دو رویداد را نباید بههم گره زد.
ضدتحلیل: آیا واقعاً چیزی تغییر کرده است؟
قویترین اعتراض این است که آمار حوادث شاید بیشتر دیدهشدن را نشان دهد تا افزایش خطر. دادههای شرکت TrendAI، واحدی از ترند میکرو، ۷۲۳ حادثهی امنیتی در ژاپن را تا ۲۰ اکتبر ۲۰۲۶ ثبت کرده که از کل سالهای ۲۰۲۵ و ۲۰۲۴ بیشتر است. اما رئیس ESET Japan میگوید این گزارشها هم تهدیدها را نشان میدهند و هم دیدهشدن بیشتر حوادثی را که پیشتر کشف، بررسی یا افشا نمیشدند.
اعتراض دوم به اندازهی غرامت است: پنج هزار ین برای کسی که حسابش خالی شده کافی نیست و ارزش آن بیشتر نمادین است؛ آنچه مهم است، تعهد جبران زیان واقعی و ظرفیت مالی شرکت برای وفای به آن است. و پرسش سوم دربارهی هزینهی دفاع است: یک تحلیلگر در شرکت کارگزاری ایواایکوزمو هشدار داده اگر شرکتها بخواهند امنیت را از سطح معیار فراتر ببرند، بار هزینهای میتواند «کاملاً قابلتوجه» باشد.
کدام نتیجه پشتوانهی قویتری دارد؟
شواهد خواندهشده از این برداشت حمایت بیشتری میکنند که در ژاپن غرامت داوطلبانه و سریع به رفتار رایج شرکتهای درگیر حادثه تبدیل میشود، و بازار برای ضعف امنیتی بهای سنگینی تعیین میکند. اینکه این رفتار قاعدهی پایدار میشود یا واکنشی به موج کنونی است، هنوز معلوم نیست.
چند مجهول باقی است: منشأ فنی نفوذ به GMO، مبلغ دقیق باج، شمار مشتریانی که واقعاً زیان دیدهاند و هزینهی کل غرامت. بستهی اضطراری دولت در هفتهی آینده، گزارش GMO از اثر مالی غرامت و هر اعلام رسمی دربارهی ارتباط یا عدم ارتباط با نقصهای PHP میتواند ارزیابی را تغییر دهد.
شاید برای شما هم سوال باشد:
GMO دقیقاً چه غرامتی میدهد؟
چند سرور درگیر شده است؟
آیا این حمله به نقص PHP ربط دارد؟
Park24 چقدر غرامت میدهد؟
منابع
- خبرگزاری Reuters
- منبع تکمیلی رویترز (بازنشر در Insurance Journal) — Japanese Companies Compensate Users as Cyberattacks Buffet Economy — ۲۶ اکتبر ۲۰۲۶
- منبع تکمیلی جیکست نیوز — دربارهی هشدار هکرهای کلاهسفید داخلی GMO و عذرخواهی مدیرعامل — ۲۶ اکتبر ۲۰۲۶
- منبع تکمیلی ادورتایمز — انتقاد از غرامت پنجهزارینی GMO و توضیح مدیرعامل — ۲۶ اکتبر ۲۰۲۶
اعتبارسنجی
پیوند تأیید همین خبرمطالب مرتبط
 امنیت و ژئوپلیتیک · ۱۱ آبان ۱۴۰۵
ترامپ و جنگ فرسایشی ایران؛ آیا فشار حداکثری علیه آمریکا عمل میکند؟ | تحلیل ۳۶۰
 تحلیل · ۱۱ آبان ۱۴۰۵
خامنهای دستور «پاسخ بدون محدودیت جغرافیایی» داد؛ این تهدید چه چیزی را عوض میکند؟
 تحلیل · ۱۱ آبان ۱۴۰۵