
گروه شاینیهانترز مدعی نفوذ به افبیآی و سرقت اطلاعات کارکنان شد
گروه شاینیهانترز مدعی شده اطلاعات شخصی شمار زیادی از کارکنان و متقاضیان افبیآی را سرقت کرده است؛ دامنه واقعی نفوذ و مسیر دسترسی هنوز بهطور رسمی تأیید نشده است.
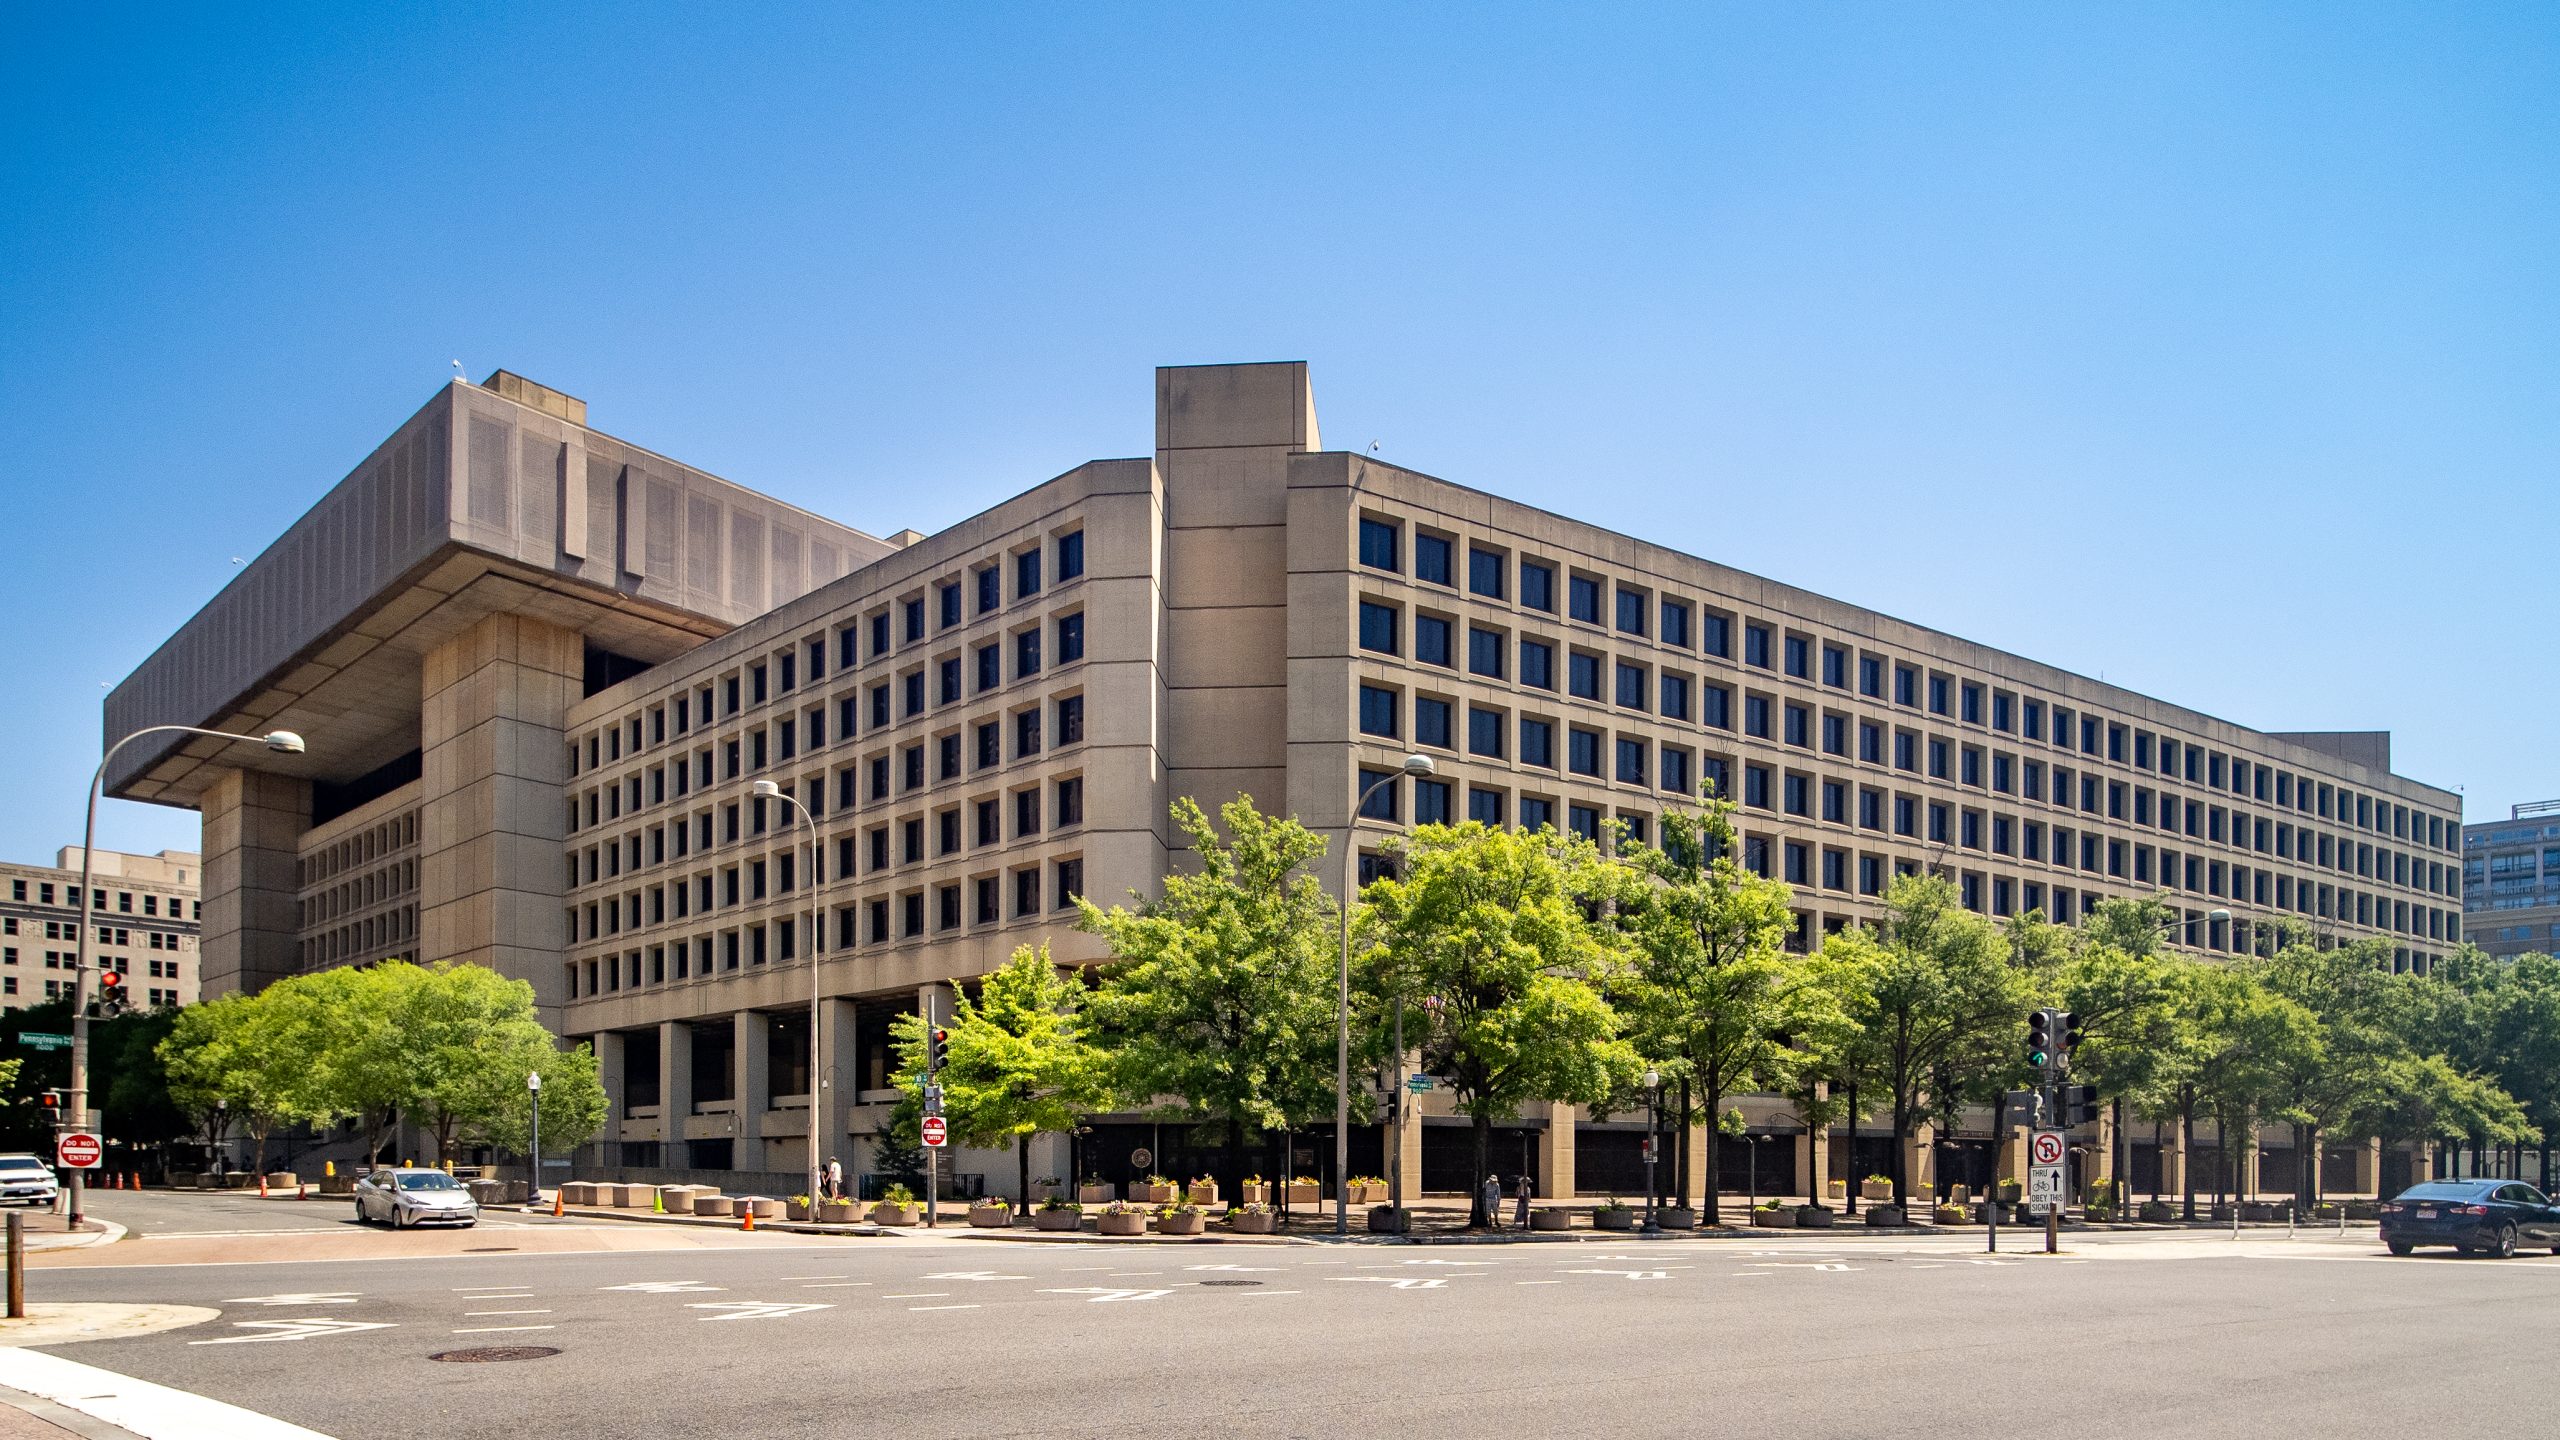
مقر افبیآی در واشینگتن؛ تصویر آرشیوی، ژوئن ۲۰۲۴. عکس: ajay_suresh / Wikimedia Commons، CC BY 2.0.
گروه اخاذی سایبری «شاینیهانترز» مدعی شده است به سامانههای مرتبط با افبیآی نفوذ کرده و اطلاعات شخصی شمار زیادی از کارکنان فعلی، سابق و متقاضیان این نهاد را به دست آورده است. این ادعا هنوز نباید بهعنوان تأیید رسمی نفوذ به همه سامانههای افبیآی تلقی شود و دامنه واقعی رخداد در حال بررسی است.
در این خبر بینالمللی میخوانید
گزارش اولیه میگوید گروه نمونهای از دادههای منتسب به هزاران کارمند را در اختیار یک رسانه تخصصی گذاشته است. بخشی از نمونه شامل نام، شماره تماس، نشانی و اطلاعات هویتی ادعایی است. راستیآزمایی مستقل کامل درباره منبع داده و تعداد کل افراد آسیبدیده هنوز منتشر نشده است.
ادعا دقیقاً چیست؟
شاینیهانترز میگوید دادههایی درباره کارکنان و متقاضیان افبیآی در اختیار دارد. گروههای اخاذی سایبری معمولاً برای افزایش فشار بر قربانی، دامنه نفوذ خود را بزرگ توصیف میکنند؛ بنابراین میان ادعای مهاجم، نمونه داده و تأیید فنی رسمی باید تفاوت گذاشت.
در این مرحله، مهمترین نکته این است که وجود نمونهای از دادههای منتسب به کارکنان، به تنهایی ثابت نمیکند مهاجم به شبکه اصلی و محرمانه افبیآی دسترسی کامل پیدا کرده است. داده میتواند از سامانه جانبی، پیمانکار، سرویس استخدامی یا منبع دیگری به دست آمده باشد؛ مگر آنکه بررسی فنی خلاف آن را نشان دهد.
آنچه میدانیم
- گروه شاینیهانترز مسئولیت ادعایی رخداد را پذیرفته است.
- نمونهای از دادههای منتسب به هزاران نفر در اختیار یک رسانه تخصصی قرار گرفته است.
- برخی اطلاعات نمونه با منابع عمومی و ابزارهای بررسی داده تطبیق داده شدهاند.
- دامنه کامل نفوذ و مسیر دسترسی هنوز بهطور رسمی و مستقل تأیید نشده است.
چرا این رخداد مهم است؟
اطلاعات شخصی کارکنان نهادهای امنیتی میتواند برای فیشینگ هدفمند، جعل هویت، مهندسی اجتماعی یا تهدید مستقیم استفاده شود. حتی اگر مهاجم به اسناد عملیاتی محرمانه دسترسی نداشته باشد، افشای دادههای هویتی کارکنان میتواند ریسک امنیتی واقعی ایجاد کند.
در پروندههای مشابه، مهمترین پرسش این است که آیا اطلاعات صرفاً دادههای اداری و منابع انسانی است یا شامل جزئیات حساس عملیاتی، دسترسیهای سازمانی و اطلاعات پروندهها نیز میشود. در حال حاضر شواهد کافی برای ادعای دسترسی به همه این لایهها وجود ندارد.
آنچه هنوز نمیدانیم
افبیآی هنوز جزئیات فنی عمومی درباره نقطه ورود، تعداد افراد متاثر، زمان آغاز نفوذ یا نوع سامانه درگیر منتشر نکرده است. همچنین معلوم نیست دادههای ارائهشده تازه هستند یا بخشی از آنها از مجموعههای قدیمیتر گردآوری شدهاند.
مسیر بعدی
تأیید رسمی افبیآی یا وزارت دادگستری، تحلیل فنی منشأ دادهها و مشخص شدن دامنه افراد متاثر، سه معیار اصلی برای ارزیابی این ادعاست. تا آن زمان عنوان «ادعای نفوذ» دقیقتر از اعلام قطعی هک کامل افبیآی است.
در حال حاضر اثر مستقیم و قابل اثباتی بر ایران مشخص نیست. اهمیت خبر برای مخاطب رونما بیشتر به امنیت سایبری نهادهای دولتی آمریکا و پیامدهای افشای دادههای کارکنان امنیتی مربوط است.
منابع
اعتبارسنجی
پیوند تأیید همین خبرمطالب مرتبط
 آمریکا · ۱۱ آبان ۱۴۰۵
هیلی استیونز از رقیب جمهوریخواه حزبش در میشیگان حمایت کرد و دموکراتها او را کنار گذاشتند
 آمریکا · ۱۰ آبان ۱۴۰۵
توافق ۲۲۰ میلیون دلاری جنرالموتورز با ۳۶ ایالت؛ دادهی رانندگی چگونه به نرخ بیمه رسید؟
 آمریکا · ۱۰ آبان ۱۴۰۵