اطلاعات ۲۸۰ هزار مراجعهکننده یونیورسئوم گوتنبرگ در حمله سایبری افشا شد
مرکز علمی Universeum گوتنبرگ تأیید کرد اطلاعات تماس حدود ۲۸۰ هزار مهمان پس از نفوذ به سامانه شرکت خدمات فناوری Visit Group در دسترس فرد غیرمجاز قرار گرفته است؛ اطلاعات کارت بانکی در این مجموعه نبوده است.
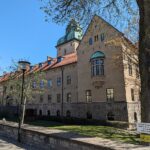
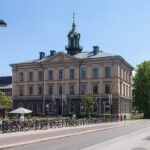
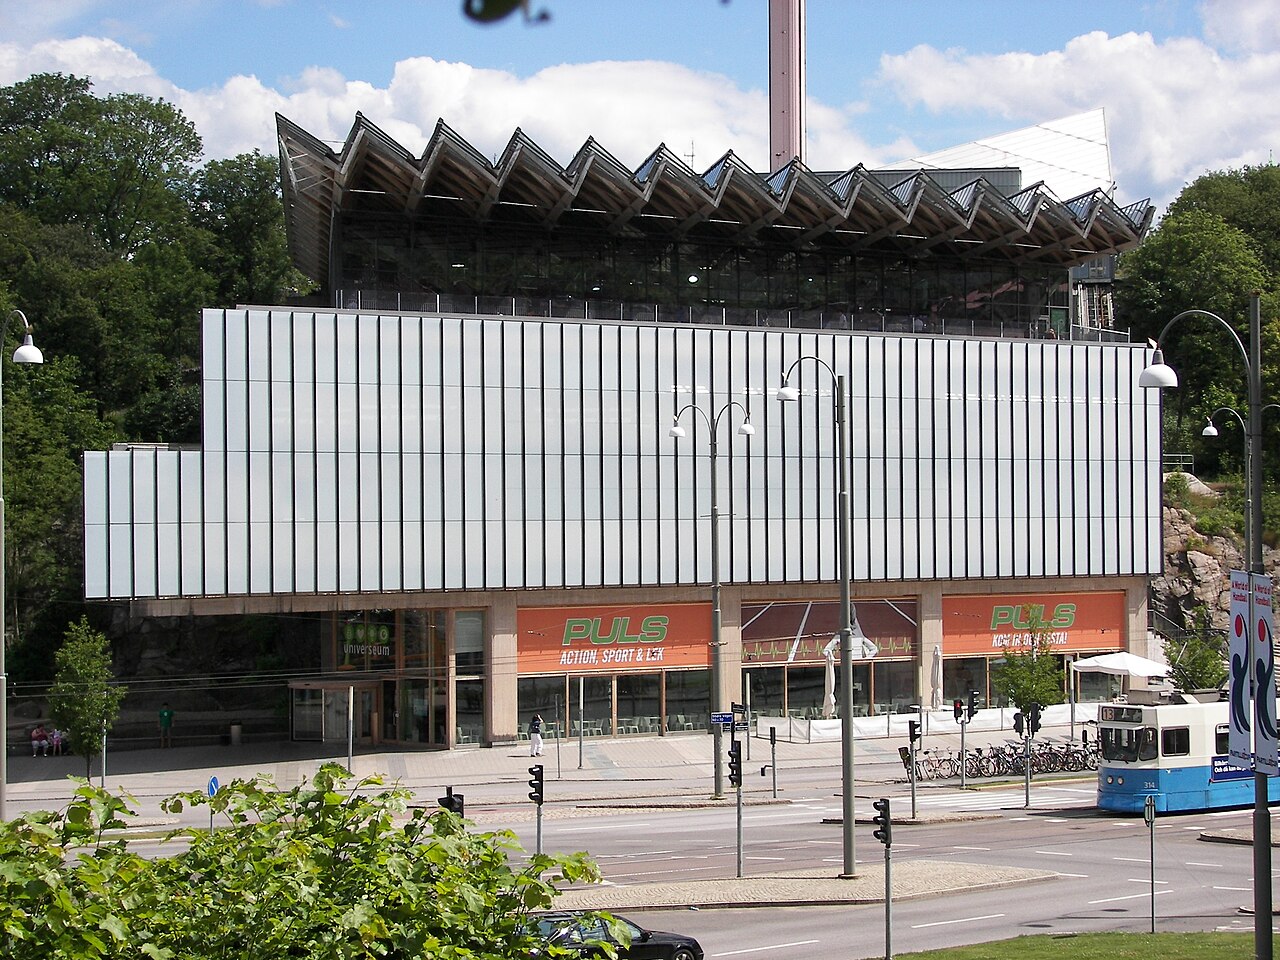
ساختمان Universeum گوتنبرگ؛ عکس Henrik Sendelbach / Wikimedia Commons، CC BY-SA 3.0؛ تصویر مربوط به حادثه نفوذ اطلاعاتی ۲۰۲۶ نیست.
مرکز علمی و گردشگری یونیورسئوم (Universeum) در شهر گوتنبرگ سوئد از دسترسی غیرمجاز به اطلاعات حدود ۲۸۰ هزار مخاطب و مراجعهکننده پس از یک حمله سایبری به تأمینکننده خدمات فناوری خود خبر داده است. طبق گزارش SVT در جمعه ۲۰ نوامبر ۲۰۲۶، مدیران این مرکز برای اطلاعرسانی به مشتریان پیام فرستاده و هشدار دادهاند نسبت به ایمیلها و پیوندهای ناشناخته احتیاط کنند.
در این خبر بینالمللی میخوانید
مسیر رخداد به شرکت Visit Group International AB مربوط است که خدمات فنی مورد استفاده یونیورسئوم را فراهم میکند. در گزارش رسانه سوئدی آمده شخص یا اشخاصی بدون مجوز به دادههای مشتریان دسترسی یافتهاند. این موضوع به معنی آن نیست که سامانه مالی همه مراکز گردشگری گوتنبرگ به طور همزمان هک شده یا اطلاعات بانکی همه مشتریان افشا شده است.
چه اطلاعاتی ممکن است افشا شده باشد؟
یونیورسئوم اعلام کرده مجموعه اطلاعات مرتبط شامل نام، نشانی ایمیل، شماره تلفن و تاریخ تولد است. طبق اطلاعیه مطرحشده در گزارش SVT، شماره ملی شناسایی سوئد یا personnummer در این مجموعه داده قرار نداشته و اطلاعات کارت و پرداخت هم در سامانه تأمینکننده ذخیره نمیشده است. بنابراین نباید بدون مدرک ادعا کرد شماره کارت بانکی یا رمزهای پرداخت به دست مهاجمان رسیده است.
بااینحال نبود اطلاعات کارت بانکی به معنی بیخطر بودن کامل حادثه نیست. ترکیب نام، راه تماس و تاریخ تولد میتواند در ساخت پیامهای فریبنده یا تماسهای جعل هویت استفاده شود. مهاجم ممکن است با اشاره به رزرو یا بازدید پیشین از یک مرکز مشهور تلاش کند اعتماد مخاطب را جلب کند؛ البته این خطر کلی است و گزارش موجود ثابت نمیکند که همه افراد در معرض تماس فریبنده قرار گرفتهاند.
در متن گزارش، عدد ۲۸۰ هزار مربوط به دادههای تماس گزارششده است. این رقم نباید با شمار افراد قطعی قربانی کلاهبرداری یا تعداد حسابهای بانکی دسترسییافته یکسان دانسته شود. برای مشخص شدن تعداد دقیق رکوردها، میزان همپوشانی اطلاعات یک فرد و زمان دسترسی، به گزارش کارشناسی نهایی نیاز است.
سابقه مشکل در پیمانکار فناوری
به نوشته SVT، شرکت Visit Group پیشتر نیز در پروندههای نفوذ اطلاعاتی مرتبط با مشتریان مراکز گردشگری از جمله لیسهبری (Liseberg) و اسکَنسن (Skansen) مطرح بوده است. این سابقه نشان میدهد تمرکز دادههای چند مجموعه گردشگری در یک ارائهدهنده میتواند دامنه بالقوه مخاطرات را گستردهتر کند. البته هر حادثه باید از نظر روش نفوذ، زمان رخداد و دادههای آسیبدیده جداگانه بررسی شود.
شرکتها برای فروش بلیت، مدیریت رزرو، ارتباط بازاریابی و خدمات مشتری به پیمانکاران فناوری وابستهاند. چنین برونسپاریای مسئولیت نظارت بر شیوه پردازش اطلاعات را از میان نمیبرد. با این حال برای قضاوت درباره نقض الزامات حقوقی حفاظت داده، لازم است قراردادهای پردازش، کنترلهای امنیتی و نتیجه تحقیقات مقام مسئول بررسی شوند.
در نظام مقرراتی اتحادیه اروپا، الزامات حفاظت داده شخصی بر اساس GDPR اهمیت دارند و شرکتها موظفاند در شرایط تعیینشده حادثههای جدی را به نهاد نظارتی اعلام کنند. صرف انتشار خبر نشت داده اثبات نمیکند که شرکت در انجام تکلیف قانونی قصور کرده یا از پیش مشمول جریمه است.
مخاطبان یونیورسئوم چه کنند؟
مرکز یونیورسئوم از مهمترین جاذبههای آموزشی و گردشگری گوتنبرگ است و شامل آکواریوم، فضای جنگل بارانی و نمایشگاههای تعاملی علمی میشود. ممکن است برخی مخاطبان خبر، گردشگرانی باشند که فقط یک بار بلیت خریدهاند و همچنان اطلاعات تماس آنها در سامانه باقی مانده است. این موضوع لزوم اطلاعرسانی واضح و قابل فهم به مراجعهکنندگان پیشین را بیشتر میکند.
کاربران بهتر است روی لینکهای غیرمنتظره در پیامک یا ایمیل کلیک نکنند، کد بانکآیدی یا رمز خود را در اختیار تماسگیرنده ناشناس قرار ندهند و برای بررسی هر پیامی مستقیم از وبسایت رسمی یونیورسئوم استفاده کنند. همچنین اگر کسی درخواست پرداخت دوباره برای بلیتی قدیمی دریافت کرده، باید آن را مستقل بررسی کند.
تاکنون از گزارش خواندهشده، اطلاعات کافی برای تأیید فروش گسترده دادهها در بازارهای غیرقانونی یا تعیین هویت مهاجمان در دست نیست. گام بعدی، اعلام نتیجه بررسی فنی شرکت تأمینکننده و هرگونه تصمیم ناظر حفاظت داده سوئد است. تصویر شاخص این مقاله نمای آرشیوی ساختمان یونیورسئوم است و به معنای تصویر صحنه نفوذ در سال ۲۰۲۶ نیست.
منابع
اعتبارسنجی
پیوند تأیید همین خبرخبرنگار اقتصاد اروپا با تمرکز بر بانک مرکزی اروپا، تورم، رشد و یورو. اختلاف شرایط اقتصادی اعضای منطقه یورو و اثر آن بر سیاست پولی محور کار اوست.
تازهترینها در سوئد
تحلیلها و خبرهای تازهی همین دسته را دنبال کنید.