
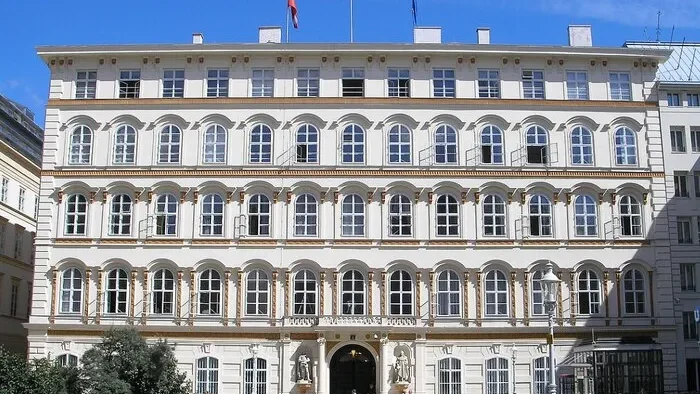
وبسایت وزارت خارجه اتریش هک شد؛ نام و تماس کارکنان دیده شد
وزارت خارجه اتریش اعلام کرد در ۲۱ و ۲۲ آبان کسی بدون مجوز به وبسایتش رسیده و فهرست نام و اطلاعات تماس کاری کارکنان را دیده است؛ همزمان با اختلال جهانی مایکروسافت.
 شیما نوریان
وزارت امور خارجه اتریش روز جمعه ۲۹ آبان اعلام کرد وبسایت این وزارتخانه هفتهٔ گذشته، میان ۲۱ و ۲۲ آبان (۱۲ و ۱۳ نوامبر)، بدون مجوز مورد دسترسی قرار گرفته است. بررسی کارشناسان نشان داده در این دسترسی، فهرستهایی دیده شده که نام و اطلاعات تماس کاری کارکنان را در ستاد وزارتخانه و نمایندگیهای دیپلماتیک اتریش در خارج از کشور نشان میدهد.
وزارتخانه گفته این نفوذ در ۲۲ آبان کشف و بلافاصله متوقف شده است. وبسایت وزارت خارجه را یک شرکت خدماتدهندهٔ بیرونی اداره میکند. وزارتخانه نگفته چه کسی یا چه گروهی را مظنون میداند.
دقیقاً چه چیزی دیده شد و چه چیزی نه؟
بنا بر بیانیهٔ وزارتخانه، آنچه دیده شده «نام و اطلاعات تماس کاری» است؛ یعنی چیزی شبیه دفترچه تلفن سازمانی. بیانیه از دسترسی به اسناد طبقهبندیشده، ایمیلها یا اطلاعات شخصی دیگر حرفی نزده است. این به آن معنا نیست که چیز دیگری دیده نشده؛ فقط یعنی چنین چیزی اعلام نشده.
اطلاعات تماس کاری بهظاهر کماهمیت است، اما برای کسی که میخواهد کارمندان یک وزارتخانه را هدف قرار دهد ارزش دارد. بهاینترتیب میشود فهمید چه کسی در کدام سفارتخانه کار میکند و پیامهای فریبنده را برای همان افراد فرستاد. به این روش «فیشینگ» میگویند: ایمیل یا پیامی که شبیه پیام واقعی است و هدفش گرفتن رمز یا نصب بدافزار است.
اتریش پیشتر هم با موجی از حملههای مشابه روبهرو بوده است؛ برای نمونه گزارش حملهٔ اخیر به کیف سفارتخانههای هلند و اتریش را در رونما بخوانید: حمله به کیف و آسیب به سفارتهای هلند و اتریش.
چرا زمان این نفوذ توجه را جلب کرد؟
وزارتخانه تأکید کرده نفوذ همزمان با اختلال جهانی در خدمات مایکروسافت رخ داده است. این اختلال از عصر ۲۱ آبان آغاز شد و کاربران ابزارهایی مثل ایمیل اوتلوک، نرمافزار جلسهٔ تیمز و دستیار هوش مصنوعی کوپایلت را در دهها کشور درگیر کرد. بنا بر گزارشها، کاربران در ۷۴ کشور و منطقه مشکل گزارش کردند و بازگشت کامل خدمات تا ۲۳ آبان طول کشید.
مایکروسافت گفته علت اختلال فعالیت مخرب نبوده و به مشکلی در شبکه و ظرفیت سرورها برمیگردد. پس هیچ مدرکی منتشر نشده که میان قطعی مایکروسافت و نفوذ به وبسایت اتریش رابطهٔ علت و معلولی نشان بدهد. همزمانی دو رویداد همین است که هست: همزمانی. اینکه وزارتخانه خودش به این همزمانی اشاره کرده، میتواند نشان بدهد در آن روزها نظارتها آشفته یا حواسها پرت بوده؛ اما این فقط یک فرض است و وزارتخانه آن را تأیید نکرده است.
دربارهٔ همین اختلال و سرویس ابری آن، میتوانید گزارش رونما دربارهٔ گسترش همکاری مایکروسافت و انویدیا در ابر آژور را نیز ببینید.
اتریش و حملههای سایبری؛ پیشینه چیست؟
اتریش در تیرماه امسال رسماً روسیه را مسئول حملهٔ سایبری به وزارت خارجهاش در پایان ۲۰۱۹ و آغاز ۲۰۲۰ دانست و همراه هشت عضو دیگر اتحادیه اروپا از «فعالیتهای سایبری مخرب» روسیه انتقاد کرد. مسکو چنین اتهامهایی را بارها رد کرده است. بنا بر گزارشها، اتریش چهار روز بعد از اینکه مسکو وعدهٔ «پاسخ مناسب» داد، خبر داد یک نمایندهٔ تجاری در سفارت اتریش در مسکو اخراج شده است.
نباید این پیشینه را بهتنهایی دلیل نسبتدادن حملهٔ تازه به کسی دانست. وزارتخانه دربارهٔ حملهٔ آبان هیچ مظنونی اعلام نکرده و تا زمانی که تحقیق نتیجه ندهد، هر نامگذاری حدس است. گزارش دیگری هم میگوید چند روز پیش دستگاههای اطلاعاتی اتریش از بررسی یک حادثهٔ امنیتی جداگانه دربارهٔ حسابهای کاربری کارمندان در مرکز رایانهٔ فدرال کشور خبر دادهاند؛ ارتباطی میان این دو نیز اعلام نشده است.
برای ادامهٔ بحث حملات سایبری در اروپا، گزارش رونما دربارهٔ تأیید عملیات سایبری تهاجمی بریتانیا علیه ایران و سه کشور دیگر هم مفید است.
چه چیزی هنوز تأیید نشده؟
- هویت نفوذگر یا گروه پشت آن اعلام نشده است.
- مشخص نیست چند نفر از کارکنان و کدام سفارتخانهها در فهرستهای دیدهشده بودند.
- وزارتخانه نگفته آیا دسترسی دیگری، فراتر از فهرست نام و تماس، رخ داده یا نه.
- رابطهٔ نفوذ با اختلال مایکروسافت، جز همزمانی، توضیح داده نشده است.
- مشخص نیست شرکت خدماتدهندهٔ بیرونی چه نقشی در این رخداد داشته است.
پس ماجرا چیست؟
پس ماجرا این است: در ۲۱ و ۲۲ آبان، در بحبوحهٔ قطعی بزرگ خدمات مایکروسافت، کسی به سایتی راه یافت که یک شرکت بیرونی برای وزارت خارجه اتریش اداره میکرد و فهرست نام و تماس کارکنان را دید. وزارتخانه یک روز بعد جلوی آن را گرفت و یک هفته بعد علنیاش کرد. شاید خود فهرست خطرناک نباشد، اما نمونهای دیگر از این است که ضعف یک پیمانکار میتواند در خانهٔ یک وزارتخانه را باز کند.
منابع اصلی تحقیق
- ThePrint (بازنشر رویترز) — Austrian foreign ministry says its website was hacked, staff details viewed — ۲۰ نوامبر ۲۰۲۶
- The News — Austrian foreign ministry confirms website cyberattack, staff contact details exposed — ۲۱ نوامبر ۲۰۲۶
- Mezha — Austria says hackers viewed foreign ministry staff contact details — ۲۱ نوامبر ۲۰۲۶
- الجزیره — Microsoft hit by global outages: What happened and why? — ۱۳ نوامبر ۲۰۲۶
- CryptoBriefing — Microsoft restores Microsoft 365 services after global outage
سوالات متداول
وزارت خارجه اتریش چه زمانی هک شد؟
بنا بر بیانیهٔ وزارتخانه، دسترسی غیرمجاز میان ۲۱ و ۲۲ آبان (۱۲ و ۱۳ نوامبر) رخ داد و روز ۲۲ آبان کشف و متوقف شد.
چه اطلاعاتی دیده شد؟
فهرستهایی با نام و اطلاعات تماس کاری کارکنان ستاد وزارتخانه و نمایندگیهای اتریش در خارج. دربارهٔ اسناد طبقهبندیشده چیزی اعلام نشده است.
چه کسی پشت این نفوذ است؟
وزارتخانه مظنونی اعلام نکرده است؛ هر نامگذاری فعلاً حدس است.
آیا نفوذ به اختلال مایکروسافت ربط داشت؟
وزارتخانه فقط به همزمانی اشاره کرده است. مایکروسافت هم گفته علت اختلال فعالیت مخرب نبوده و رابطهٔ علت و معلولی اثبات نشده.
 مژگان آذری
 مهدی رستگار
 شهاب امینی